Hitachi Vantara potencia el almacenamiento híbrido en Azure
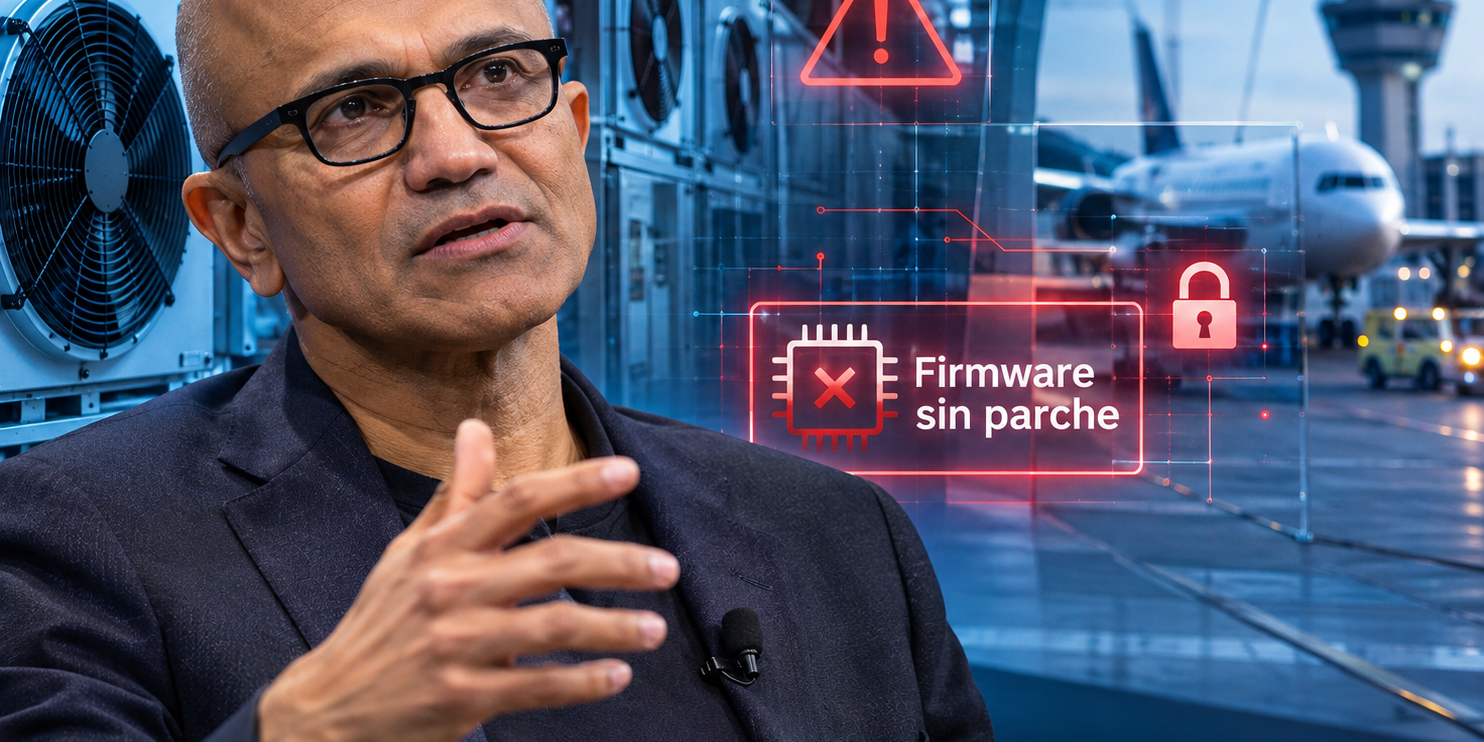
El CEO de Microsoft advierte que sistemas de refrigeración, climatización y transporte utilizan firmware difícil o imposible de actualizar. Los recientes ataques contra instalaciones de refrigeración en Europa muestran las consecuencias de esa deuda tecnológica: una vulnerabilidad digital puede terminar alterando procesos físicos y comprometiendo la continuidad de servicios esenciales.
La vulnerabilidad de un sistema informático suele imaginarse como una puerta abierta a una red corporativa, una base de datos o una aplicación. Sin embargo, hay otra superficie de exposición mucho menos visible: los dispositivos que controlan la temperatura de un supermercado, mantienen las condiciones de conservación de un banco de sangre o regulan instalaciones industriales.
Su compromiso no necesariamente termina en el robo de información. Puede alterar el funcionamiento de equipos físicos, provocar pérdidas de mercancía o interrumpir servicios que dependen de condiciones operativas específicas.
El problema volvió al centro de la conversación tecnológica el 18 de noviembre, cuando Satya Nadella, CEO de Microsoft, participó en el DealBook Summit de The New York Times. Durante su intervención, advirtió que una parte importante de la infraestructura crítica estadounidense utiliza componentes de software que no pueden actualizarse fácilmente.
El ejecutivo mencionó el firmware de equipos de refrigeración, los sistemas HVAC —calefacción, ventilación y aire acondicionado— y los dispositivos que intervienen en instalaciones de transporte. Muchos están conectados a Internet, pero fueron diseñados para cumplir funciones operativas específicas y no necesariamente para responder a las exigencias actuales de ciberseguridad.
La advertencia tiene una dimensión que va más allá de la antigüedad de los equipos. En determinados entornos, actualizar el firmware requiere detener instalaciones, sustituir componentes o depender de fabricantes que ya no ofrecen soporte. En otros, el hardware simplemente no admite modificaciones sin comprometer su funcionamiento.
El resultado es una infraestructura conectada cuya exposición digital puede detectarse, pero cuyas vulnerabilidades no siempre pueden corregirse mediante un parche.
Los ataques a la cadena de frío anticipan el problema
La advertencia de Nadella tiene un antecedente reciente que permite entender sus consecuencias. Durante octubre y noviembre, distintos sistemas de refrigeración de supermercados europeos fueron manipulados a distancia. Los atacantes modificaron parámetros de descongelación y temperatura, provocando pérdidas de alimentos y alteraciones en la operación de establecimientos comerciales.
En Francia, los incidentes afectaron a cientos de supermercados de cadenas como Intermarché, Carrefour, Netto y Coopérative U. En algunos establecimientos, las cámaras frigoríficas alcanzaron temperaturas de hasta 50 grados centígrados. La secuencia también llegó a instalaciones del servicio francés de sangre, donde fue necesario activar procedimientos de contingencia para proteger los productos almacenados.
The Standard CIO documentó estos episodios en su investigación Ciberataques a refrigeradores: la cadena de frío bajo amenaza, que identificó un problema especialmente relevante para los responsables de tecnología: algunos de los controladores industriales utilizados en estas instalaciones habían alcanzado el final de su vida útil y ya no recibían actualizaciones de seguridad.
«Hay muchas cosas en nuestra infraestructura crítica que no pueden parchearse», señaló Nadella, según recogió TechCrunch.
La investigación identificó equipos de fabricantes como Danfoss, Copeland y Dixell, utilizados para supervisar temperaturas, regular compresores y administrar ciclos de descongelación. Estos dispositivos forman parte de sistemas de control industrial que permiten gestionar instalaciones completas desde plataformas centralizadas.
La exposición de sus interfaces de administración a Internet, las configuraciones deficientes y el uso de componentes sin soporte ampliaron las posibilidades de acceso no autorizado.
El caso de Danfoss resulta particularmente ilustrativo. La compañía reconoció que parte de los equipos afectados correspondía a productos obsoletos que ya no recibían actualizaciones de software ni de seguridad. La existencia de versiones antiguas no demuestra por sí sola que una vulnerabilidad concreta fuera explotada en todos los incidentes, pero evidencia una dificultad estructural: retirar o sustituir esos dispositivos puede ser más complejo que corregir una aplicación convencional.
La relación con la advertencia de Nadella es directa. Los sistemas de refrigeración ya demostraron que una infraestructura física conectada puede quedar expuesta cuando sus componentes no reciben mantenimiento tecnológico adecuado. Y cuando el firmware deja de tener soporte, la organización pierde una de las herramientas habituales para corregir vulnerabilidades.
La inteligencia artificial reduce el margen de reacción
La dificultad adquiere otra dimensión con la evolución de las herramientas de inteligencia artificial aplicadas a la ciberseguridad. Los modelos pueden acelerar el análisis de código, identificar fallos y ayudar a descubrir rutas de explotación que antes exigían conocimientos especializados y más tiempo de investigación.
Durante su intervención, Nadella describió cómo ha cambiado la relación entre el descubrimiento de vulnerabilidades y la instalación de correcciones. Antes, los equipos de tecnología podían disponer de semanas para analizar un parche, probarlo y desplegarlo. Ahora, cuando una vulnerabilidad está siendo explotada, la presión exige actuar con mucha mayor rapidez.
El problema es que acelerar las actualizaciones también puede generar inestabilidad. Una corrección aplicada sin suficiente validación puede afectar a sistemas que dependen de configuraciones específicas o que no admiten interrupciones.
La inteligencia artificial introduce así una presión adicional sobre los equipos de seguridad: los atacantes pueden acelerar la identificación y explotación de fallos, mientras las organizaciones necesitan mantener procedimientos de validación que protejan la disponibilidad de sus servicios.
Nadella también se refirió a la necesidad de modernizar la infraestructura, mejorar la detección y fortalecer la capacidad de defensa en tiempo real. No se trata solamente de descubrir vulnerabilidades con mayor rapidez, sino de disponer de mecanismos para contener sus consecuencias cuando la corrección no es inmediata.
Una interrupción no siempre es un ciberataque
Las declaraciones del CEO de Microsoft se produjeron en medio de una sucesión de interrupciones que afectaron a servicios tecnológicos y redes de Estados Unidos. Entre ellas figuraron problemas en Outlook, sistemas de la Administración Federal de Aviación (FAA), servicios de Apple y otras infraestructuras de comunicaciones.
La proximidad temporal de estos episodios alimentó las preocupaciones sobre posibles ataques informáticos. Sin embargo, no existe evidencia pública que permita atribuir todas estas interrupciones a una campaña maliciosa coordinada.
En el caso de Outlook, Nadella explicó que la incidencia respondió a un error latente que terminó desencadenando una combinación de factores. Microsoft anunció que revisaría tanto su arquitectura como sus procedimientos operativos para incorporar las lecciones del incidente.
La distinción importa para los responsables de seguridad. Una interrupción puede originarse en un ataque, una vulnerabilidad explotada, un error de configuración o un fallo de software. Cada escenario exige una respuesta diferente, aunque todos pueden terminar afectando la continuidad del negocio.
La advertencia de Nadella no consiste en afirmar que cada fallo tecnológico es un ciberataque. Su preocupación apunta a que las capacidades de los atacantes están evolucionando mientras una parte de la infraestructura sigue dependiendo de componentes difíciles de actualizar y proteger.
Cuando no hay parche, la protección depende de la arquitectura
Para los CIO y CISO, esta situación obliga a ampliar el alcance de la gestión de vulnerabilidades. El inventario tecnológico ya no puede limitarse a servidores, estaciones de trabajo, aplicaciones y dispositivos corporativos. También necesita incluir los componentes de tecnología operacional (OT), firmware, controladores industriales y sistemas conectados que intervienen en instalaciones físicas.
La primera tarea consiste en identificar qué equipos pueden actualizarse, cuáles han dejado de recibir soporte y qué dispositivos no admiten modificaciones sin afectar la operación. Esa clasificación permite diferenciar los activos que pueden corregirse mediante una actualización de aquellos que necesitan medidas compensatorias o una sustitución planificada.
Cuando el parche no es una opción inmediata, la protección depende de decisiones arquitectónicas. Segmentar las redes, limitar las comunicaciones con Internet, restringir los accesos remotos, aplicar controles de identidad y privilegios y supervisar el comportamiento de los dispositivos son medidas que reducen la exposición.
También es necesario revisar la relación con proveedores y contratistas. En muchos entornos industriales, terceros administran los sistemas de refrigeración, climatización o supervisión remota. Si esas conexiones no forman parte del inventario de activos ni de los controles corporativos, la organización puede desconocer qué dispositivos están expuestos y quién tiene capacidad para intervenir sobre ellos.
La modernización tecnológica adquiere, en este contexto, una dimensión de seguridad. Sustituir equipos obsoletos, retirar dispositivos sin soporte y reducir conexiones innecesarias deja de ser únicamente una decisión de renovación de infraestructura. Se convierte en una medida para reducir riesgos que no pueden resolverse mediante la instalación de un parche.
La advertencia de Nadella y los ataques documentados contra los sistemas de refrigeración apuntan a una misma contradicción: cuanto más depende la actividad económica de dispositivos conectados, mayor es el impacto potencial de las vulnerabilidades que permanecen en ellos.
Para los responsables de tecnología, la resiliencia ya no puede depender exclusivamente de corregir el siguiente fallo de software. También exige conocer qué sistemas no podrán actualizarse, limitar su exposición y diseñar una operación capaz de seguir funcionando cuando la corrección no exista.
La infraestructura crítica no siempre puede detenerse para instalar un parche. Pero tampoco puede seguir conectada sin que alguien asuma la responsabilidad de protegerla.