Hitachi Vantara potencia el almacenamiento híbrido en Azure
Cuando los hackers atacan los refrigeradores: supermercados y bancos de sangre bajo amenaza
Ataques en Europa y Estados Unidos alteraron los controles de refrigeración de supermercados y centros de conservación de sangre. Los incidentes revelan cómo los sistemas industriales conectados pueden convertir una intrusión informática en un problema físico y operativo.
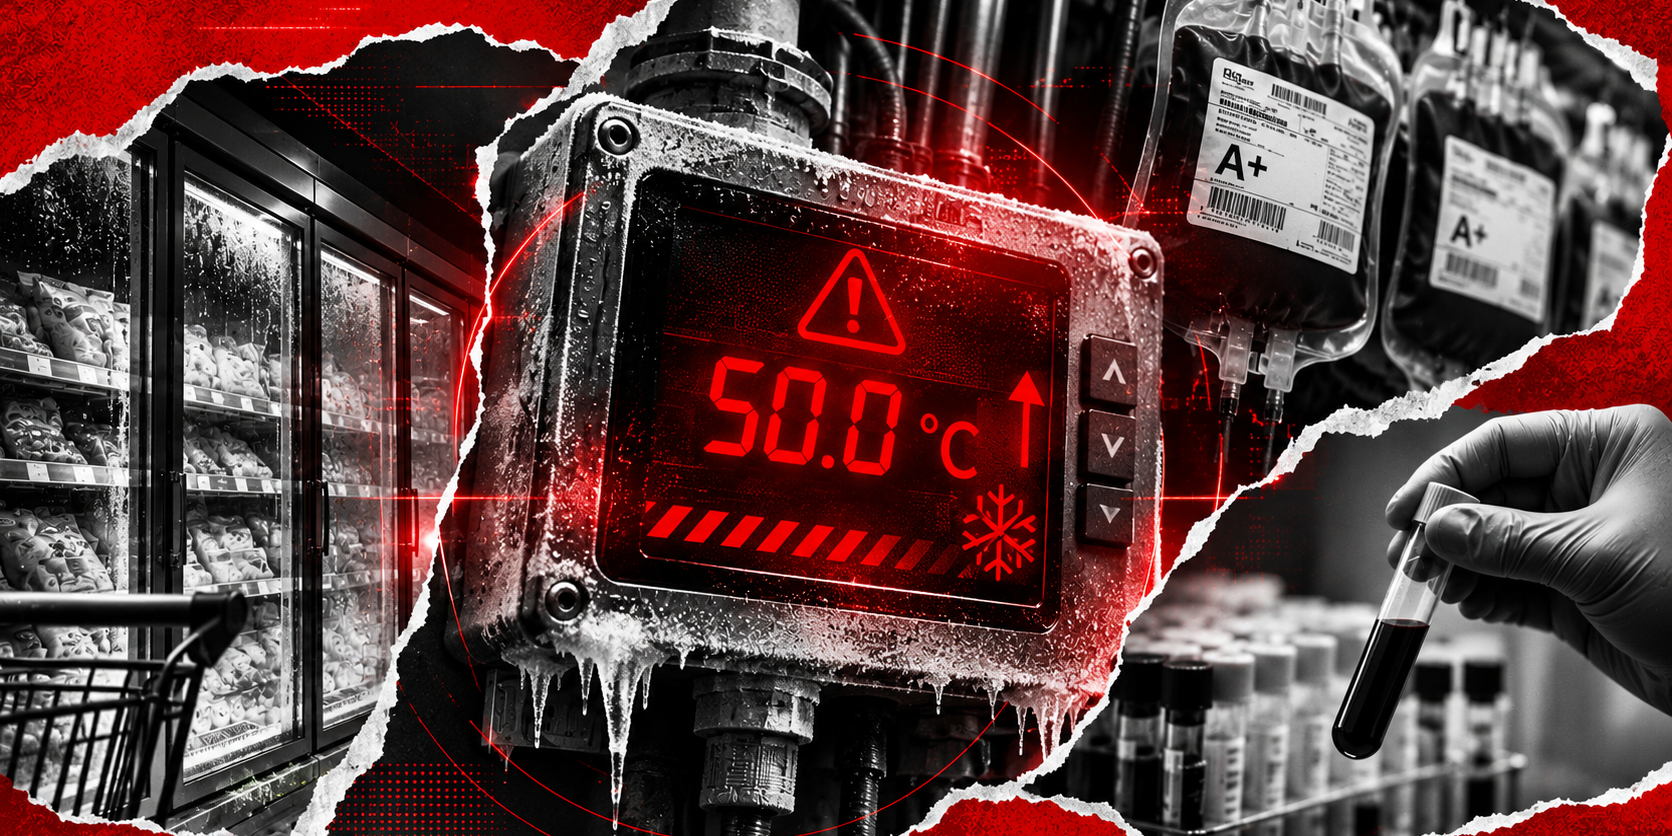
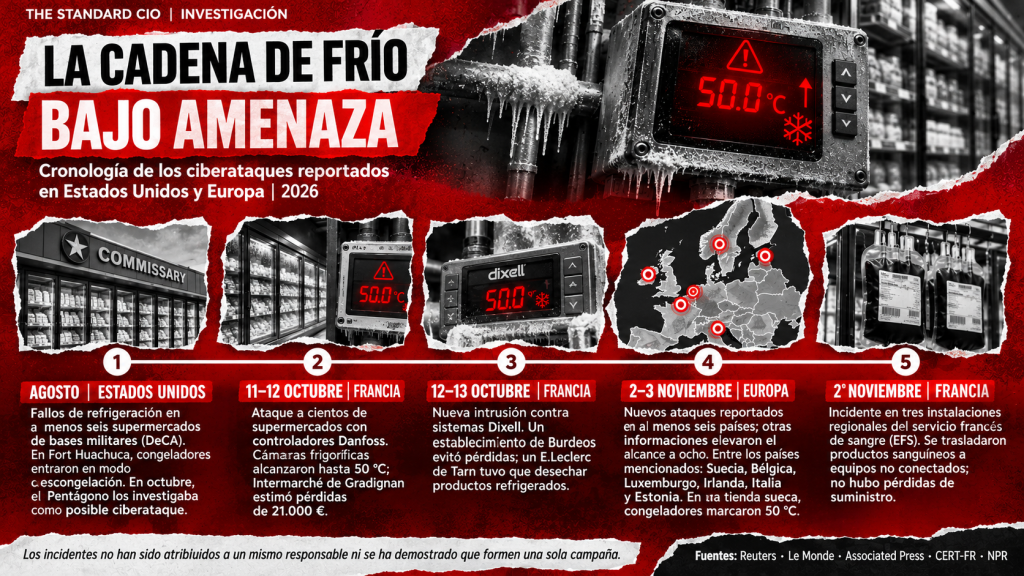
La noche del 11 al 12 de octubre, los sistemas de refrigeración de cientos de supermercados franceses comenzaron a funcionar de manera anómala. En algunas instalaciones, las cámaras frigoríficas alcanzaron temperaturas de 50 grados centígrados. Los atacantes habían modificado los parámetros de descongelación y prolongado los ciclos de funcionamiento para retrasar la activación de las alarmas y dificultar la intervención del personal.
En el supermercado Intermarché de Gradignan, en la región de Burdeos, los responsables tuvieron que desechar prácticamente toda la mercancía congelada. La temperatura llegó a provocar incluso la activación de los sistemas de extinción de incendios. El establecimiento calculó pérdidas de unos 21.000 euros a precio de compra de los productos.
El incidente afectó a una parte importante del comercio minorista francés. Según la investigación publicada por Le Monde el 12 de octubre, fueron afectados alrededor de 300 establecimientos de Intermarché y Netto, un centenar de tiendas de Coopérative U, unos 80 Carrefour, varias tiendas E.Leclerc y una treintena de Monoprix. La alteración de los sistemas frigoríficos provocó pérdidas de mercancía y obligó a algunos establecimientos a suspender temporalmente sus operaciones.
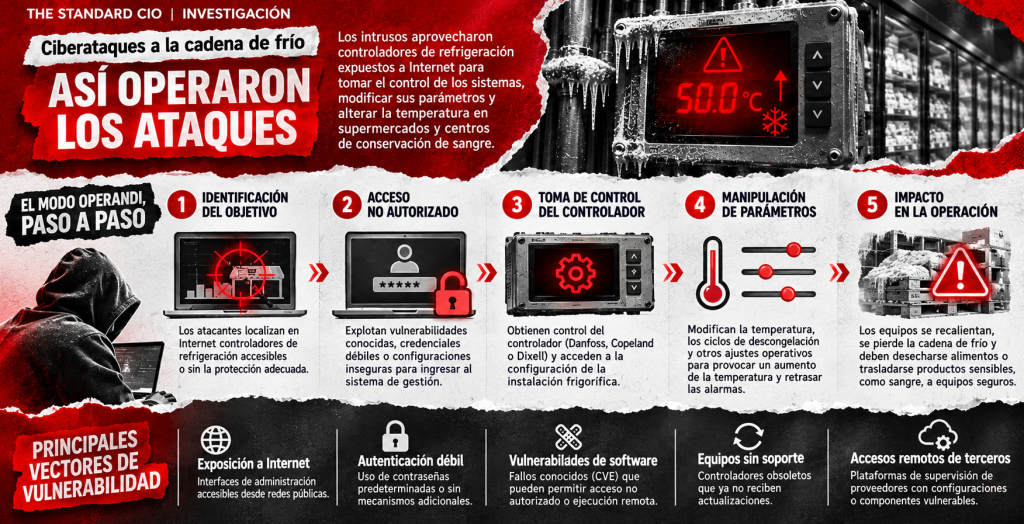
La particularidad del ataque no estaba en el funcionamiento de los refrigeradores, sino en quién había tomado el control de ellos. Los intrusos habían conseguido acceder al software que administraba las instalaciones frigoríficas y modificar sus parámetros de funcionamiento. En lugar de sustraer información o bloquear los sistemas de caja, intervinieron directamente sobre una infraestructura que determina las condiciones físicas de conservación de los alimentos.
El episodio francés fue precedido por anomalías similares en supermercados de bases militares estadounidenses y seguido por nuevos ataques en otros países europeos. La secuencia adquirió una dimensión todavía más delicada cuando, el 2 de noviembre, una intrusión afectó a los sistemas de conservación de productos sanguíneos de tres instalaciones regionales del servicio francés de sangre.
La posibilidad de manipular a distancia la temperatura de una cámara frigorífica convierte un problema de ciberseguridad en una amenaza para la continuidad de las operaciones comerciales y sanitarias. También pone sobre la mesa una cuestión que va más allá de estos incidentes: la seguridad de los sistemas industriales conectados que sostienen servicios cotidianos.
De las bases militares estadounidenses a los supermercados europeos
La primera señal de alarma había aparecido en Estados Unidos durante agosto. Al menos seis supermercados administrados por la Defense Commissary Agency (DeCA), organismo que gestiona establecimientos comerciales en instalaciones militares, registraron fallos en sus sistemas de refrigeración.
Entre las bases afectadas figuraban Fort Irwin, Fort Huachuca, F.E. Warren, Naval Station Newport, Columbus Air Force Base y Travis Air Force Base. En Fort Huachuca, los congeladores entraron en modo de descongelación durante la noche y provocaron la pérdida de alimentos. En otras instalaciones se restringió temporalmente la venta de productos refrigerados y congelados.
Las autoridades estadounidenses no atribuyeron inicialmente estos episodios a una intrusión informática. Sin embargo, el 29 de octubre, Reuters informó de que el Pentágono investigaba los fallos como posibles ciberataques. La investigación involucraba al Cyber Command y a organismos de investigación criminal del Ejército y del Departamento de Defensa.
La conexión con los incidentes franceses adquirió relevancia cuando NPR publicó el 3 de noviembre una investigación sobre los sistemas de refrigeración utilizados por la agencia militar. A partir de documentos públicos de contratación, el medio identificó controladores Danfoss en varias instalaciones afectadas, incluidos modelos antiguos que ya no podían recibir actualizaciones de seguridad.
La coincidencia tecnológica resulta significativa, aunque no demuestra que los episodios estadounidenses y europeos respondan a una misma operación. El propio Pentágono no había comunicado conclusiones definitivas sobre el origen de los fallos ni identificado a sus responsables.
En Francia, entretanto, los investigadores habían identificado una intrusión que afectaba directamente a los sistemas de control de refrigeración de cientos de supermercados. Danfoss, compañía danesa especializada en tecnologías de refrigeración y automatización, reconoció que la mayoría de las unidades afectadas correspondían a productos obsoletos que habían alcanzado el final de su vida útil y ya no recibían actualizaciones de software ni de seguridad.
La segunda señal llegó apenas 24 horas después. Durante la noche del 12 al 13 de octubre, establecimientos equipados con tecnología Dixell también fueron atacados. Un supermercado de la región de Burdeos consiguió evitar pérdidas al detectar las modificaciones de temperatura, mientras que un E.Leclerc de la región de Tarn tuvo que desechar productos refrigerados.
Le Monde documentó esta segunda oleada, en la que los atacantes modificaron parámetros de descongelación y regulación de temperatura. Según el testimonio de un técnico frigorista recogido por el periódico, los cambios se ejecutaban a una velocidad incompatible con una intervención manual convencional.
La secuencia se extendió durante la madrugada del 2 de noviembre. Supermercados de al menos ocho países europeos, entre ellos Suecia, Bélgica, Luxemburgo, Irlanda, Italia y Estonia, reportaron alteraciones de sus sistemas de refrigeración. En una tienda sueca, los congeladores llegaron a marcar 50 grados centígrados.
La Associated Press recogió los testimonios de responsables de establecimientos afectados, así como las pérdidas de alimentos y las medidas adoptadas para recuperar el control de los equipos. La agencia también informó de incidentes en establecimientos independientes, lo que amplía el alcance del problema más allá de las grandes cadenas comerciales.
La reiteración de estos episodios ha llevado a las autoridades europeas a coordinar investigaciones y advertencias de seguridad. Sin embargo, hasta ahora no se ha establecido que todos los ataques compartan un mismo responsable, infraestructura o mecanismo de intrusión.
Un ciberataque alcanza los sistemas de conservación de sangre
El episodio más delicado de esta secuencia ocurrió el 2 de noviembre, cuando tres instalaciones regionales del Établissement français du sang (EFS), el organismo responsable del servicio nacional de sangre de Francia, resultaron afectadas por un incidente de ciberseguridad.
La intrusión comprometió sistemas de supervisión y control de cámaras frigoríficas utilizadas para conservar productos sanguíneos. La situación obligó a activar los procedimientos de contingencia y trasladar los productos a equipos que no estaban conectados a los sistemas comprometidos.
Según informó Reuters el 4 de noviembre, las alarmas permitieron detectar las alteraciones y el personal del EFS pudo trasladar las reservas a otras instalaciones de refrigeración. El Ministerio de Salud francés confirmó que el incidente estaba bajo control y que no se habían producido pérdidas de suministros sanguíneos.
El incidente coincidió con la nueva oleada de ataques contra supermercados europeos. La investigación también puso el foco en Coolworld Rentals, proveedor de equipos y servicios de refrigeración, que confirmó un incidente de ciberseguridad relacionado con su software de monitorización remota. La compañía indicó que el problema afectaba a un componente de terceros.
La diferencia entre ambos escenarios es sustancial. Mientras que en un supermercado la manipulación de los controles puede traducirse en pérdidas económicas y desperdicio alimentario, en un banco de sangre o un laboratorio clínico puede comprometer productos biológicos cuya conservación es indispensable para la actividad sanitaria.
Los refrigeradores industriales no son equipos aislados. Forman parte de una arquitectura de supervisión que conecta sensores, controladores, sistemas de alarma y plataformas de administración remota. Cuando alguno de esos componentes queda comprometido, la alteración puede propagarse a los procesos físicos que dependen de él.
La cadena de frío adquiere así una dimensión que trasciende la logística y la eficiencia operativa. Su integridad es una condición para preservar alimentos, medicamentos, vacunas, sangre y muestras biológicas.
Los controladores industriales detrás de los ataques
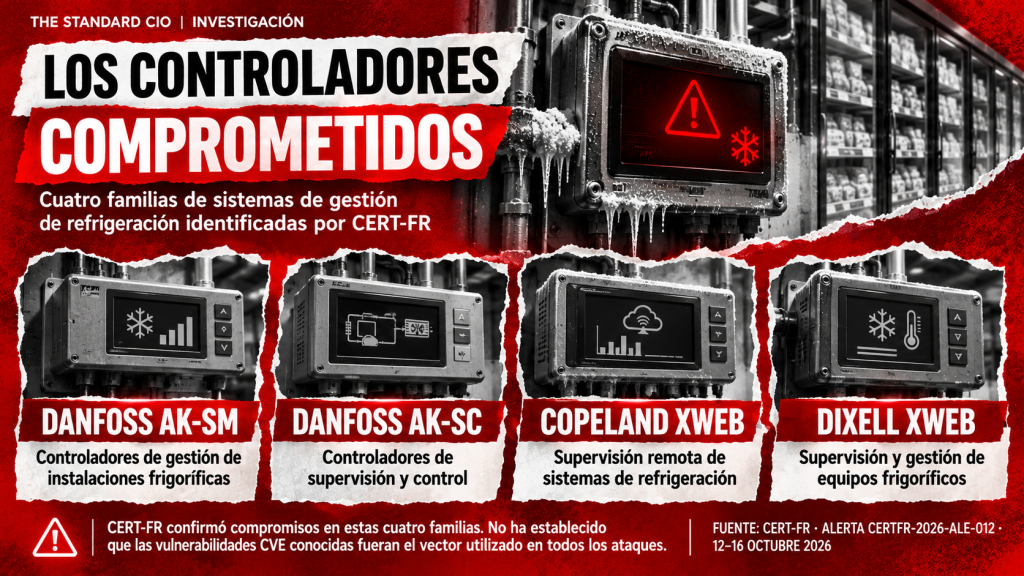
La alerta publicada por el CERT-FR, dependiente de la Agencia Nacional francesa de Seguridad de los Sistemas de Información (ANSSI), el 12 de octubre y actualizada el 16, confirmó compromisos en cuatro familias de controladores de refrigeración: Danfoss AK-SM, Danfoss AK-SC, Copeland XWEB y Dixell XWEB.
Los sistemas Danfoss corresponden a una compañía danesa especializada en tecnologías de refrigeración y automatización industrial. Copeland es un fabricante estadounidense de tecnologías de refrigeración y compresión, mientras que Dixell es una marca integrada en su estructura empresarial.
Estos controladores administran instalaciones frigoríficas comerciales e industriales. Reciben información de sensores, supervisan temperaturas, regulan compresores y evaporadores y gestionan los ciclos de descongelación. Su administración centralizada permite que un proveedor supervise cientos de instalaciones sin necesidad de desplazarse a cada establecimiento.
El problema aparece cuando esa interfaz de gestión queda expuesta directamente a Internet o utiliza mecanismos de autenticación y versiones de software que no ofrecen garantías suficientes.
Una investigación de Claroty Team82 publicada el 9 de agosto de 2026 había identificado miles de interfaces de administración de controladores Danfoss AK-SM 800A accesibles públicamente.
El análisis técnico encontró tres vulnerabilidades relevantes:
- CVE-2025-41450: un defecto de autenticación que permitía eludir controles normales de acceso y obtener información sensible.
- CVE-2025-41451: una vulnerabilidad de inyección de comandos que podía permitir la ejecución remota de código después de la autenticación.
- CVE-2025-41452: una debilidad en la configuración del servidor web que podía permitir provocar una denegación de servicio.
Danfoss publicó correcciones para estos problemas, incluida la versión de firmware R4.3.1 para los dos últimos. El fabricante también había corregido la vulnerabilidad de autenticación mediante una actualización anterior.
No obstante, la existencia de estas vulnerabilidades no demuestra que fueran utilizadas en todos los ataques registrados. Lo que sí confirma la investigación es que algunos controladores presentaban debilidades técnicas, que sus interfaces podían localizarse desde Internet y que su compromiso podía tener consecuencias directas sobre el funcionamiento de las instalaciones frigoríficas.
La propia Agencia Francesa de Ciberseguridad ANSSI recomendó retirar de Internet las interfaces de administración de los equipos afectados, revisar sus configuraciones y restablecer el acceso únicamente mediante VPN o redes protegidas. También aconsejó actualizar el firmware, cambiar las contraseñas predeterminadas y revisar los parámetros de funcionamiento, incluidos los ciclos de descongelación.
La seguridad de la cadena de frío empieza en la infraestructura digital
Los incidentes de Europa y Estados Unidos muestran que la ciberseguridad industrial no puede limitarse a proteger los sistemas corporativos, las bases de datos o las aplicaciones de negocio. También debe contemplar los equipos que controlan procesos físicos y cuya alteración puede afectar a la operación de una empresa o a la prestación de un servicio sanitario.
En estos casos, el objetivo de los atacantes no fue necesariamente obtener información. La manipulación de los parámetros de refrigeración bastó para provocar pérdidas económicas, interrumpir operaciones y obligar a activar protocolos de contingencia. En el ámbito sanitario, la capacidad de trasladar los productos a equipos no comprometidos evitó que el incidente afectara al suministro de sangre.
La exposición de interfaces de administración, el uso de controladores antiguos y la dependencia de plataformas de supervisión remota plantean preguntas sobre el mantenimiento y la protección de las infraestructuras industriales conectadas. No son problemas exclusivos de la refrigeración, aunque en este ámbito sus consecuencias resulten especialmente visibles.
La cadena de frío es una infraestructura silenciosa: funciona fuera de la atención cotidiana de consumidores, pacientes y buena parte de las organizaciones que dependen de ella. Pero estos ataques han demostrado que su continuidad también depende de la seguridad de los sistemas digitales que la controlan.
Esta investigación forma parte de la serie «La cadena de frío bajo amenaza», de The Standard CIO. En la siguiente entrega analizaremos la deuda técnica del IoT y el OT: por qué miles de dispositivos industriales siguen operando con tecnologías obsoletas, qué implica su exposición a Internet y cuáles son las dificultades para protegerlos. Una tercera entrega examinará cómo se proyecta este riesgo en América Latina y qué sectores de la región deben prestar atención a estas señales.