Hitachi Vantara potencia el almacenamiento híbrido en Azure
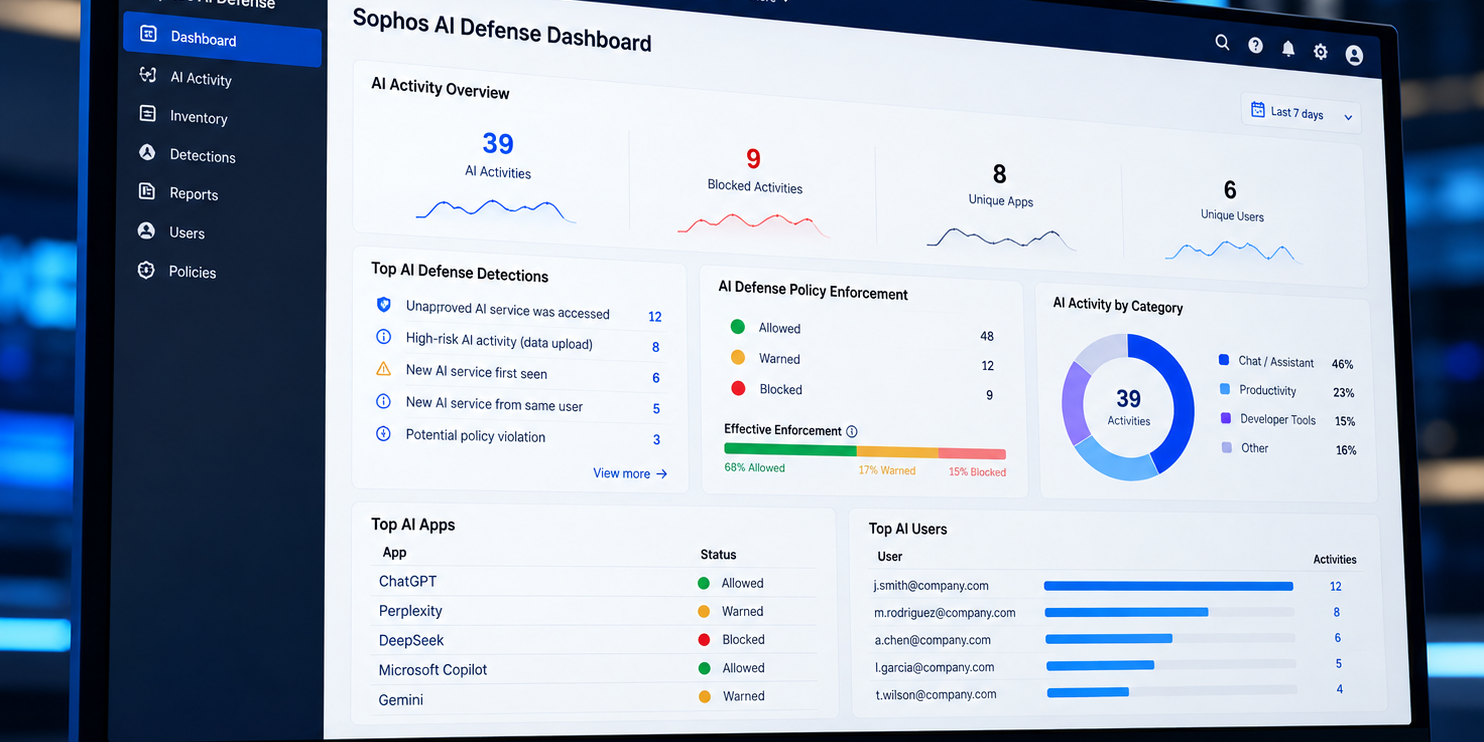
Sophos AI Defense identifica las herramientas de inteligencia artificial utilizadas por empleados y aplicaciones, inspecciona sus interacciones en tiempo real y permite aplicar políticas de seguridad desde la infraestructura existente.
La expansión de la inteligencia artificial en las empresas está abriendo un nuevo frente para los equipos de ciberseguridad: controlar qué herramientas utilizan los empleados, qué información comparten con ellas y si ese uso cumple con las políticas corporativas. Para abordar este problema, Sophos anunció la disponibilidad general de Sophos AI Defense, una solución diseñada para detectar aplicaciones y agentes de IA no autorizados y reducir el riesgo de exposición de datos.
La herramienta integra señales de dispositivos, redes, identidad y navegadores para identificar la actividad relacionada con la inteligencia artificial en el entorno corporativo. A partir de esa información, analiza quién realiza cada acción, cómo se comporta y qué datos están involucrados, con el objetivo de distinguir el uso habitual de las actividades que requieren intervención.
Uno de sus componentes centrales es la inspección en tiempo real de las interacciones con herramientas de IA, incluidos los prompts y los archivos cargados. El sistema está diseñado para ayudar a prevenir la exposición de información confidencial y aplicar las políticas de seguridad de cada organización sin necesidad de incorporar una plataforma aislada.
La IA en la sombra amplía la superficie de ataque
Sophos sostiene que el uso de herramientas de inteligencia artificial sin autorización se ha extendido en las organizaciones. Según los datos citados por la compañía, el 69 % de las organizaciones sospecha o tiene pruebas de que sus empleados utilizan agentes y herramientas de IA no autorizados. Además, el 82 % ha detectado actividad de IA en la sombra durante el último año, mientras que el 90 % de los responsables de TI manifiesta preocupación por los riesgos asociados.
Estas prácticas plantean un problema de visibilidad y gobierno tecnológico. Cuando los empleados introducen información corporativa en servicios de IA que no han sido evaluados por los equipos de seguridad, la organización puede perder capacidad para controlar el tratamiento de esos datos y verificar el cumplimiento de sus políticas.
La proliferación de agentes autónomos añade otra dimensión al desafío. Sophos cita una estimación de IDC según la cual el número de agentes de IA alcanzará los 1.300 millones en 2028. Este crecimiento potencial obliga a las empresas a ampliar los controles más allá de las aplicaciones tradicionales y considerar también los sistemas automatizados que acceden a información o ejecutan tareas.
Los ciberdelincuentes también aprovechan la IA
El riesgo no se limita a la exposición accidental de información. Sophos X-Ops ha documentado casos de atacantes que utilizaron agentes de IA dentro de la red de un cliente para crear y probar cerca de 80 módulos de malware. La compañía también señala la comercialización de claves de API obtenidas a través de intermediarios para acceder a modelos avanzados, el intercambio de técnicas para eludir las restricciones de los modelos y la búsqueda de especialistas en ingeniería de prompts en entornos criminales.
En este contexto, Sophos AI Defense se apoya en Sophos Fusion, el sistema de defensa de ciberseguridad de la compañía, para integrar las señales de actividad y las políticas de protección con los mecanismos de detección y respuesta existentes.
La integración permite que los equipos que utilizan Sophos XDR y los analistas de Sophos MDR investiguen incidentes y respondan mediante sus flujos de trabajo habituales. La propuesta busca, de esta manera, incorporar la protección del uso de IA a los procesos de seguridad ya implantados.
Controlar la adopción sin añadir otra plataforma
La solución también está dirigida a organizaciones con recursos de seguridad limitados, que pueden activar estas capacidades sobre la infraestructura de Sophos Fusion. Los proveedores de servicios gestionados (MSP) podrán ofrecer la protección a sus propios clientes.
«Las organizaciones están adoptando la IA más rápido de lo que pueden protegerla», afirmó Kyle Falkenhagen, vicepresidente sénior de Gestión de Producto de Sophos. El directivo señaló que los equipos de seguridad necesitan conocer qué herramientas se utilizan, qué datos se introducen en ellas y si la actividad respeta las políticas corporativas.
Anthony Bender, director de Tecnología de Empyreal Logistics, explicó que su organización carecía de mecanismos suficientes para bloquear y regular el uso de herramientas de IA no autorizadas. Según el ejecutivo, la nueva solución les permite definir cómo deben utilizar la inteligencia artificial los empleados y ofrecer a sus clientes una respuesta más clara sobre los controles aplicados.
Sophos AI Defense ya está disponible. Su lanzamiento se produce en un momento en que las empresas buscan aprovechar las capacidades de la inteligencia artificial sin perder el control sobre sus datos, sus aplicaciones y los procesos que dependen de ellas.