Hitachi Vantara potencia el almacenamiento híbrido en Azure
La inteligencia artificial está comprimiendo los tiempos de ejecución de los ataques, facilita su personalización y permite escalar operaciones criminales.
Para los responsables de la ciberseguridad en las organizaciones, el desafío ya no consiste únicamente en reforzar las defensas, sino en revisar una arquitectura y unos procesos que todavía dependen demasiado de la velocidad humana.
La inteligencia artificial no ha cambiado las reglas fundamentales del cibercrimen. Al menos, no todavía. El phishing, la explotación de vulnerabilidades, el robo de credenciales y la ingeniería social siguen formando parte del repertorio habitual de los atacantes. Lo que sí está cambiando es el tiempo que necesitan para ejecutar esas operaciones, la escala que pueden alcanzar y la facilidad con la que consiguen adaptar sus métodos a cada objetivo.
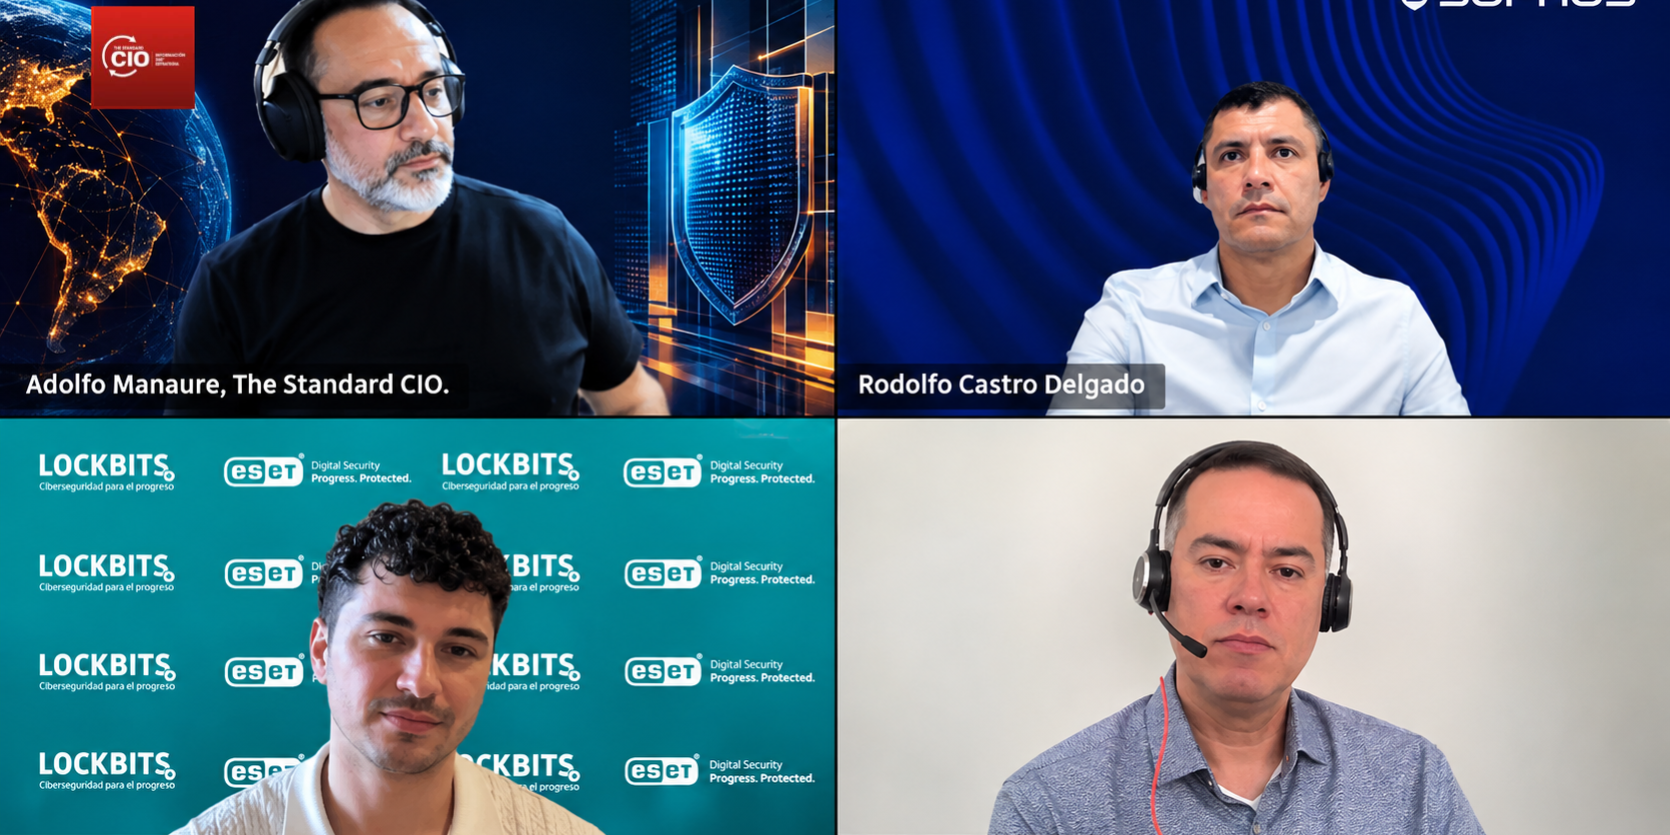
Esa fue una de las principales conclusiones de la primera sesión de las Jornadas Digitales Ciberresiliencia 2026 de The Standard CIO, en la que participaron John León, Senior Security Architect para Akamai Latinoamérica; Rodolfo Castro, gerente de Ingeniería de Sophos para Latinoamérica, y André Goujon, CEO de Lockbits.
La conversación puso sobre la mesa una transformación que va más allá de la incorporación de nuevas herramientas al arsenal de los ciberdelincuentes. La IA está acelerando una economía criminal cada vez más especializada, en la que distintas organizaciones pueden encargarse de etapas específicas de una operación: desde la obtención de credenciales hasta la preparación de campañas de phishing y la ejecución de ataques.
Para las empresas, el problema es evidente. Mientras los atacantes reducen los tiempos de preparación y ejecución, buena parte de las organizaciones continúa operando con estructuras de decisión, procesos de compra y mecanismos de respuesta diseñados para otro ritmo.
El cibercrimen no cambia de anatomía, cambia de velocidad
Rodolfo Castro planteó una distinción importante para entender el alcance real de esta transformación: la inteligencia artificial no necesariamente está modificando la anatomía de los ataques, sino acelerando cada una de sus etapas.
El especialista describió un ecosistema criminal en el que las operaciones se distribuyen entre actores especializados. Unos obtienen credenciales, otros preparan campañas de phishing y otros aprovechan esos recursos para avanzar hacia el objetivo final. La IA contribuye a que esa cadena funcione con mayor rapidez y coordinación.
El cambio también afecta a la forma en que se organiza el propio negocio criminal. A diferencia de una empresa convencional, una organización dedicada al cibercrimen no necesita pasar por procesos de aprobación presupuestaria, pruebas de concepto o comités directivos para adoptar una nueva herramienta. Puede incorporar capacidades y ponerlas en funcionamiento con una agilidad que contrasta con la burocracia de muchas estructuras corporativas.
«La inteligencia artificial no necesariamente está cambiando la anatomía de un ataque, la está acelerando». — Rodolfo Castro, gerente de Ingeniería de Sophos para Latinoamérica.
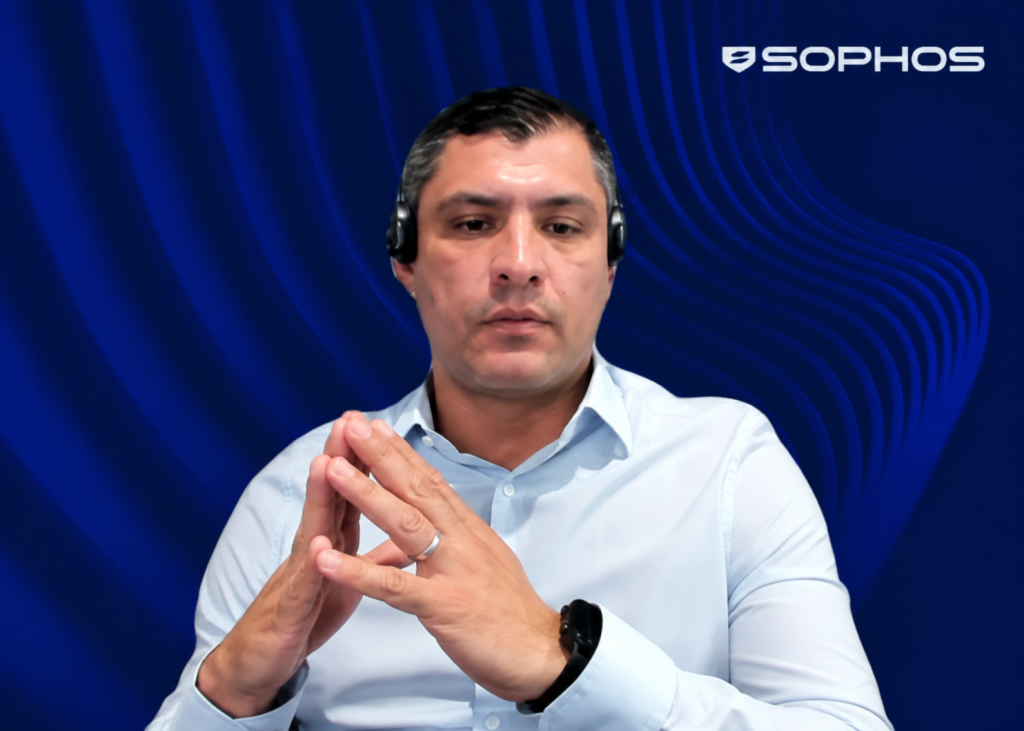
La observación apunta a un problema que los responsables de tecnología y seguridad no pueden resolver únicamente con más herramientas. También necesitan revisar la velocidad con la que sus propias organizaciones identifican riesgos, aprueban inversiones, actualizan controles y toman decisiones ante un incidente.
Phishing más convincente, reconocimiento más rápido y ataques a mayor escala
André Goujon coincidió en que la IA no está reinventando el cibercrimen, pero sí está ampliando las posibilidades de ejecución de los atacantes. La velocidad y la escala son dos de las variables que más preocupan al especialista.
Uno de los ejemplos más visibles es la evolución del phishing. Durante años, las faltas de ortografía, las traducciones deficientes o el lenguaje poco natural fueron señales que ayudaban a los usuarios a reconocer un mensaje fraudulento. Esa referencia pierde eficacia cuando las herramientas de IA permiten redactar comunicaciones convincentes y adaptadas al vocabulario de cada país o mercado.
Una campaña puede imitar con mayor precisión el lenguaje de una empresa, incorporar expresiones locales y construir mensajes que resulten familiares para sus destinatarios. El resultado es una amenaza más difícil de identificar mediante los mecanismos tradicionales de concientización.
Goujon también compartió un caso detectado en una institución del Estado, en el que se identificaron scripts de PowerShell desarrollados con IA para realizar tareas de reconocimiento. El código recopilaba información sobre el entorno en el que se ejecutaba, los privilegios disponibles, el controlador de dominio y otros datos de la infraestructura.
El ejemplo ilustra una capacidad especialmente relevante: la IA puede ayudar a automatizar tareas de reconocimiento que antes requerían más tiempo y conocimientos técnicos. No significa que todos los ataques sean autónomos, pero sí que algunas de sus fases pueden ejecutarse con mayor rapidez y menor esfuerzo.
«Un ciberataque que antes afectaba quizás a una organización particular o a un país, hoy día para los cibercriminales es mucho más fácil escalarlo y poder masificarlo». — André Goujon, CEO de Lockbits.
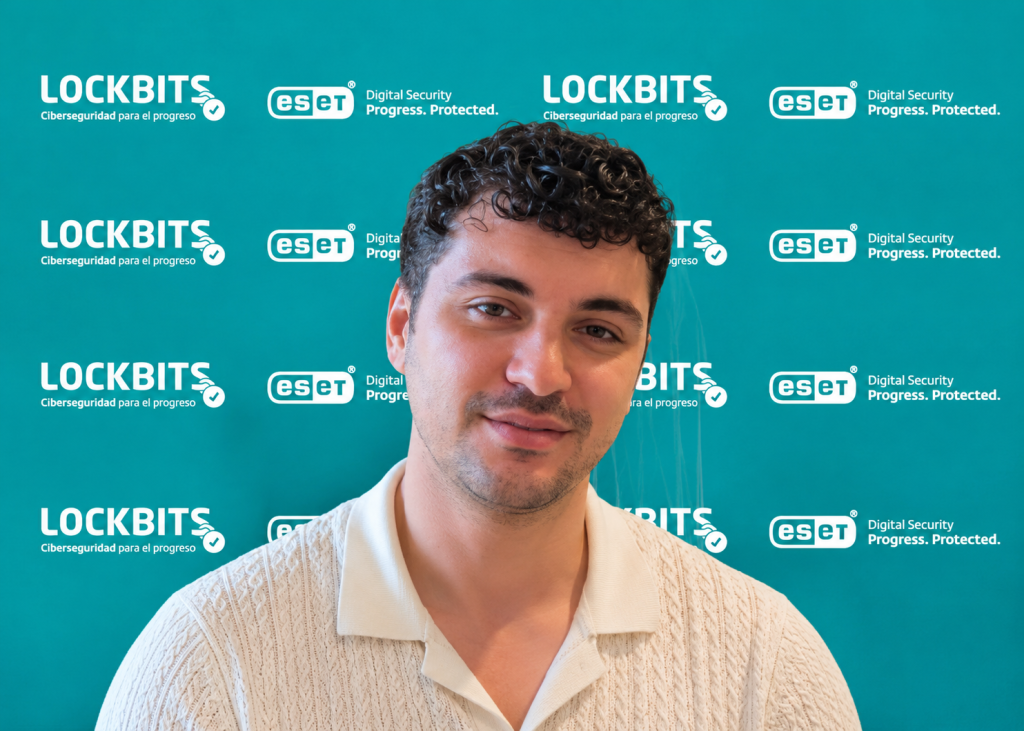
El especialista también llamó la atención sobre los riesgos asociados a los agentes de inteligencia artificial. Durante el primer trimestre de 2026, explicó, ESET analizó alrededor de 800.000 skills o capacidades utilizadas por estos sistemas y detectó 3.000 maliciosas, además de otras que presentaban comportamientos sospechosos.
La cifra introduce una dimensión adicional del problema: las organizaciones no solo deben proteger sus sistemas frente a atacantes que utilizan IA, sino también vigilar las capacidades, permisos e integraciones de los agentes que comienzan a incorporarse a sus propios entornos.
La superficie de ataque también está dentro de la empresa
Para John León, el desafío no se limita a la actividad de los actores externos. La adopción de inteligencia artificial por parte de los propios empleados está abriendo nuevos espacios de exposición que los responsables de seguridad deben aprender a gestionar.
El uso de herramientas de IA desde navegadores, cuentas personales y cuentas corporativas plantea preguntas sobre el control de la información. ¿Qué datos están compartiendo los empleados? ¿Qué aplicaciones utilizan? ¿Cómo se relacionan las identidades personales y corporativas? ¿Qué mecanismos permiten conocer y limitar esas interacciones?
La cuestión es especialmente relevante porque las organizaciones están incorporando nuevas herramientas con una rapidez que no siempre viene acompañada de políticas de uso, controles de acceso y mecanismos de supervisión adecuados.
León también advirtió que la velocidad con la que se identifican vulnerabilidades obliga a replantear los procesos tradicionales de actualización y parcheo. Si la cantidad de vulnerabilidades detectadas crece y los tiempos de explotación se reducen, no siempre será posible corregir todo al mismo tiempo.
La prioridad debe pasar por identificar qué sistemas están expuestos, cuáles concentran los activos más críticos y qué vulnerabilidades representan un riesgo mayor para la operación. La prevención exige, además, anticipar qué ocurriría si una vulnerabilidad fuera explotada dentro de la infraestructura.
«La forma tradicional de actualizar o de parchar vulnerabilidades debe cambiar». — John León, Senior Security Architect para Akamai Latinoamérica.
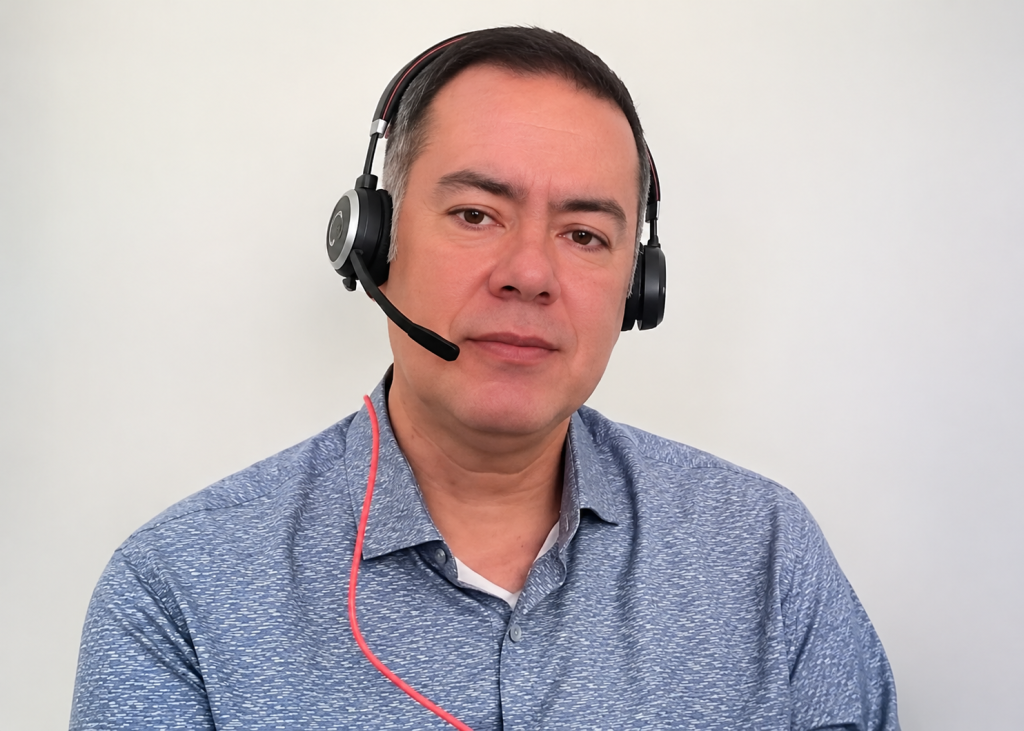
La respuesta, desde su perspectiva, pasa también por reducir la superficie de ataque mediante modelos Zero Trust y microsegmentación. No se trata de asumir que ningún incidente ocurrirá, sino de limitar la capacidad de movimiento de un atacante cuando consiga acceder a un entorno.
La microsegmentación permite establecer políticas de comunicación entre activos y restringir los flujos que no resultan necesarios. De esa manera, un incidente en un equipo o sistema no tiene por qué convertirse automáticamente en un problema para toda la infraestructura.
De las herramientas aisladas a una arquitectura capaz de entender el ataque
La aceleración de las amenazas también pone en cuestión la manera en que las empresas organizan sus capacidades de detección y respuesta.
Castro insistió en que disponer de múltiples herramientas o visualizar alertas en una consola centralizada no garantiza, por sí mismo, una defensa eficaz. El verdadero desafío consiste en integrar la información para que los distintos eventos puedan relacionarse y ofrecer una visión completa de lo que está ocurriendo.
Un incidente puede comenzar con una identidad comprometida, continuar con un acceso a una aplicación y terminar afectando a un sistema crítico. Si cada componente de seguridad trabaja de forma aislada, reconstruir esa secuencia puede llevar demasiado tiempo.
La integración de fuentes de información —identidades, endpoints, servicios en la nube, aplicaciones y sistemas de respaldo— permite construir una historia a partir de señales que, consideradas individualmente, quizá no justificarían una intervención inmediata.
En ese contexto, los modelos XDR y los servicios MDR adquieren relevancia, aunque su eficacia depende de algo más que su instalación. Goujon advirtió que algunas organizaciones invierten en estas herramientas y después las dejan funcionando sin contar con los especialistas necesarios para operarlas y supervisarlas.
La tecnología no sustituye la capacidad de interpretar las alertas, investigar los incidentes y ejecutar una respuesta. Tampoco resuelve por sí sola las carencias de personal y conocimiento que todavía afectan a numerosas empresas de la región.
La identidad, el nuevo punto de partida de la defensa
Otro de los cambios que atraviesa la conversación es la necesidad de ampliar el concepto de identidad. Durante años, las estrategias de protección se concentraron principalmente en los usuarios humanos. Sin embargo, las aplicaciones, las API, los servicios y los agentes de IA también operan con identidades y permisos que pueden convertirse en objetivos de un ataque.
Castro planteó que la conversación sobre seguridad debe comenzar precisamente ahí: quién tiene acceso, con qué privilegios y qué puede hacer cada identidad dentro de la organización.
El riesgo no se limita a que un empleado pierda sus credenciales. Una identidad no humana comprometida puede permitir el acceso a información y sistemas sin que exista una interacción directa con un usuario. A medida que los agentes autónomos adquieren capacidad para ejecutar tareas, la gestión de sus permisos y su gobernabilidad se convierten en una responsabilidad crítica.
La identidad debe integrarse, además, en los mecanismos de detección y respuesta. Una actividad anómala asociada a una cuenta, una API o un agente puede ser la primera señal de un compromiso, incluso antes de que aparezcan otros indicadores más evidentes.
Esta perspectiva conecta la evolución del cibercrimen con una transformación más amplia de la arquitectura empresarial: el perímetro tradicional pierde relevancia en un entorno donde usuarios, aplicaciones, dispositivos, servicios cloud y agentes interactúan de manera permanente.
Tres prioridades para preparar la ciberseguridad de 2027
Al cierre de la sesión, los tres especialistas coincidieron en que las organizaciones necesitan revisar sus prioridades de seguridad. Sus recomendaciones apuntan a tres capacidades que deben avanzar de manera coordinada.
1. Reforzar la identidad y reducir los privilegios. La protección debe abarcar tanto a las personas como a las identidades no humanas. Aplicaciones, API y agentes de IA necesitan controles de acceso, permisos definidos y mecanismos de supervisión.
2. Acelerar la detección y la respuesta. Las organizaciones deben evaluar cuánto tiempo necesitan para identificar un incidente, investigarlo y ejecutar una acción de contención. La automatización puede reducir esos tiempos, pero requiere una arquitectura integrada y supervisión especializada.
3. Priorizar la gestión de vulnerabilidades. No todas las vulnerabilidades representan el mismo nivel de riesgo. La exposición a Internet, la facilidad de explotación, la criticidad del sistema y el impacto potencial deben orientar las decisiones de remediación.
Castro añadió una recomendación que suele quedar relegada frente a las inversiones tecnológicas: probar los procesos mediante ejercicios de simulación o tabletop exercises. Tener un procedimiento documentado no significa que la organización esté preparada para ejecutarlo. Los responsables cambian, las prioridades se modifican y las dependencias operativas pueden quedar desactualizadas.
La preparación debe comprobarse en escenarios concretos, incluyendo situaciones fuera del horario habitual y momentos en los que los recursos disponibles sean limitados. La pregunta no es únicamente si existe un plan, sino si la organización puede ponerlo en práctica cuando realmente lo necesite.
La velocidad de la defensa también es una decisión empresarial
La nueva carrera armamentista digital no se resolverá incorporando inteligencia artificial a cada herramienta de seguridad. Tampoco será suficiente aumentar el presupuesto tecnológico si los procesos de decisión, la gestión de identidades y la capacidad de respuesta permanecen desconectados.
La IA está reduciendo el tiempo y el esfuerzo que necesitan los atacantes para ejecutar determinadas operaciones. Frente a ese escenario, las empresas deben construir una defensa capaz de correlacionar información, priorizar riesgos y responder con mayor rapidez, sin renunciar al criterio y la supervisión humanos.
La discusión que dejaron los expertos en esta primera sesión de las Jornadas Digitales Ciberresiliencia 2026 va más allá de la tecnología. Obliga a los CIOs y CISOs a preguntarse si sus organizaciones están preparadas para operar en un entorno donde la velocidad del ataque puede superar la de sus propios mecanismos de decisión.
Porque, en esta nueva carrera, la ventaja no estará necesariamente del lado de quien tenga más herramientas, sino de quien consiga convertir la información en decisiones y las decisiones en respuestas oportunas.