Hitachi Vantara potencia el almacenamiento híbrido en Azure
La autenticación resistente al phishing y las passkeys están cambiando la forma de proteger los accesos corporativos. Sin embargo, la expansión de los agentes de inteligencia artificial plantea un desafío mayor para los CIO: demostrar quién autorizó una acción, qué podía hacer una identidad y quién responde por sus decisiones.
Durante años, la seguridad empresarial se concentró en proteger redes, dispositivos y aplicaciones. Después, la expansión de la nube obligó a replantear ese modelo y situó la identidad en el centro de las estrategias de protección. Ahora, la inteligencia artificial está abriendo una nueva etapa: las organizaciones ya no tienen que controlar únicamente quién accede a sus sistemas, sino también qué identidades pueden actuar, en nombre de quién y bajo qué condiciones.
El cambio tiene implicaciones profundas. Una identidad ya no tiene que corresponder necesariamente a una persona. Aplicaciones, servicios, dispositivos y agentes de inteligencia artificial pueden interactuar con los sistemas corporativos, consultar información y ejecutar operaciones. En algunos escenarios, incluso pueden tomar decisiones sin que un usuario intervenga en cada paso.
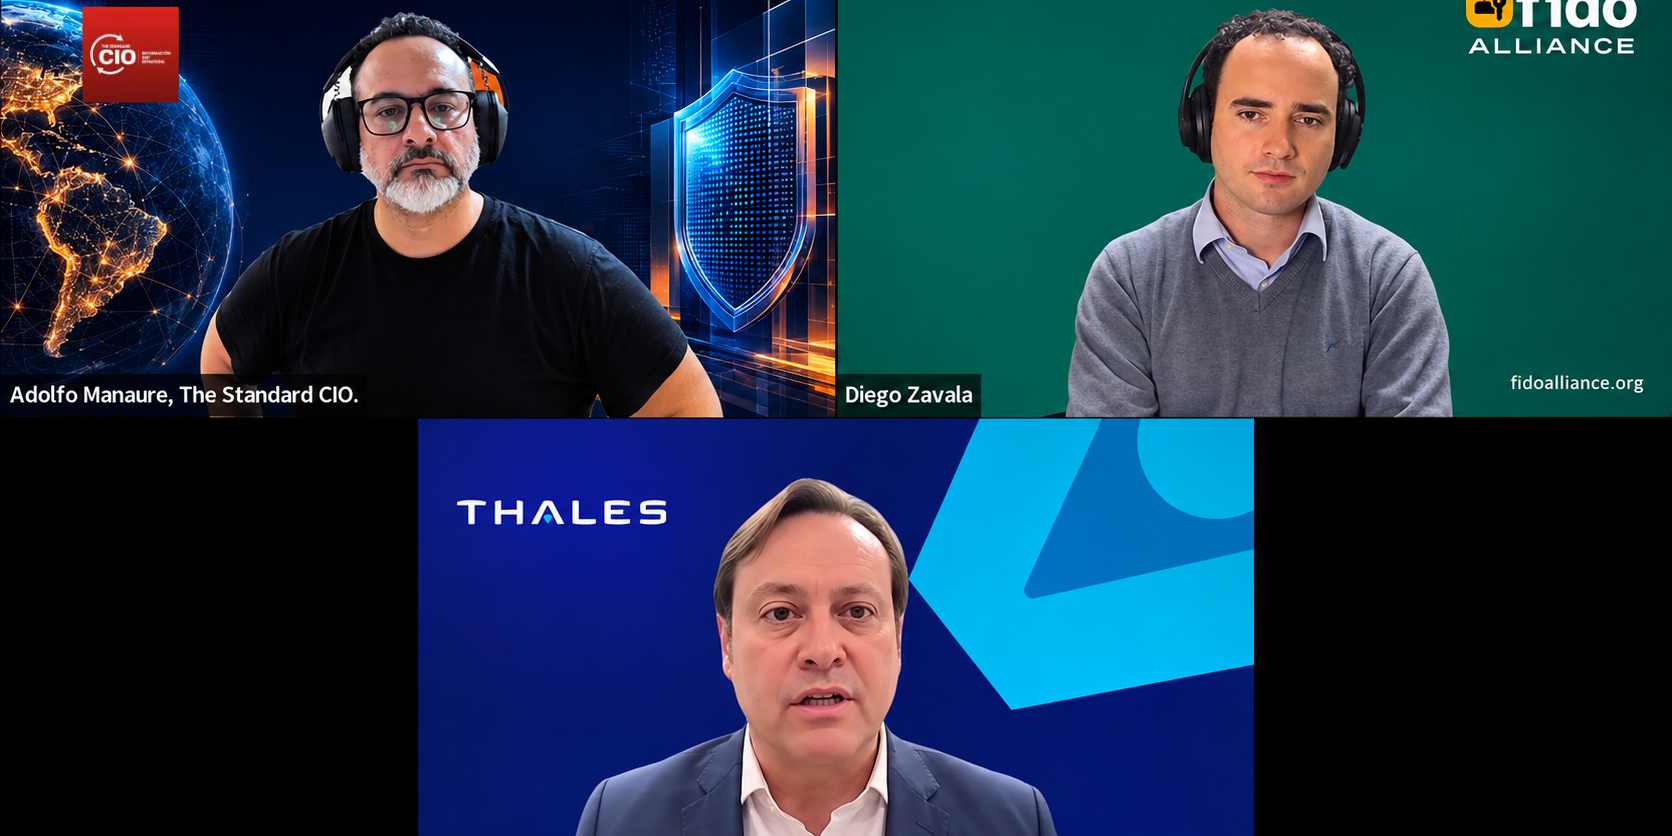
Esta transformación estuvo en el centro de la tercera sesión de las Jornadas Digitales Ciberresiliencia 2026 de The Standard CIO, dedicada al nuevo perímetro de seguridad, la identidad y la confianza digital.
En la conversación participaron Sergio Muniz, director de Ventas de Identity & Access Management para Latinoamérica de Thales, y Diego Zavala, director de Ecosystem Development de FIDO Alliance.
Las intervenciones dejaron una conclusión que trasciende la evolución de los mecanismos de autenticación: la seguridad de las organizaciones dependerá cada vez más de su capacidad para establecer una relación verificable entre una identidad humana, las identidades no humanas que controla y las acciones que estas últimas están autorizadas a ejecutar.
La inteligencia artificial ha vuelto a poner el phishing en primer plano
La identidad se ha convertido en un objetivo estratégico porque los atacantes han encontrado nuevas formas de explotar uno de los puntos más vulnerables de las organizaciones: las credenciales de sus usuarios.
La inteligencia artificial ha elevado la velocidad, el alcance y la capacidad de persuasión de las campañas de ingeniería social. Los mensajes fraudulentos pueden ser más convincentes, adaptarse al contexto de sus destinatarios y distribuirse a través de canales que van mucho más allá del correo electrónico.
La observación apunta a una contradicción que los responsables de seguridad deben resolver. Mientras los atacantes incorporan herramientas capaces de producir engaños más sofisticados, las empresas siguen dependiendo, en muchos casos, de mecanismos de autenticación que pueden ser vulnerados mediante la manipulación de sus usuarios.
Durante la sesión, Muniz citó el Data Threat Report de Thales para señalar que el 80 % de los ataques de phishing analizados en el informe de 2025 habían utilizado inteligencia artificial. El ejecutivo consideró que la proporción podría aumentar durante 2026, aunque aclaró que todavía no disponía de un dato que permitiera confirmar esa previsión.
El problema no se limita a la contraseña. Los códigos de un solo uso enviados por SMS y otros mecanismos tradicionales de autenticación multifactor también pueden ser capturados cuando el usuario es engañado para introducirlos en una página fraudulenta. Por eso, la discusión ya no consiste simplemente en añadir un segundo factor, sino en determinar si el mecanismo utilizado puede resistir realmente un ataque de phishing.
Sergio Muniz, director de Ventas de Identity & Access Management para Latinoamérica de Thales, planteó que esta evolución obliga a recuperar los fundamentos de la seguridad, en lugar de asumir que cada nueva amenaza requiere necesariamente una tecnología completamente nueva. «Muchas veces, cuando aparece una nueva tecnología, necesitamos volver a lo básico y hacer bien lo básico. […] No necesariamente necesito inteligencia artificial para defenderme».
Passkeys: una autenticación que cambia las reglas del juego
Diego Zavala, director de Ecosystem Development de FIDO Alliance, explicó que la principal diferencia de los mecanismos de autenticación FIDO reside en que no dependen de un secreto compartido que el usuario deba entregar a un sitio web.
Las passkeys utilizan criptografía de clave pública. La credencial privada permanece bajo el control del usuario y está vinculada al servicio o dominio para el que fue creada. De esta manera, una página fraudulenta no puede reutilizarla para hacerse pasar por el servicio legítimo.
El objetivo es eliminar una de las debilidades históricas de la autenticación: la posibilidad de que una persona entregue sus credenciales a un atacante creyendo que está interactuando con una plataforma legítima.
La propuesta de FIDO Alliance no se limita a sustituir contraseñas por un mecanismo más seguro. También busca simplificar la experiencia de autenticación y facilitar su adopción en distintos dispositivos, aplicaciones y servicios.
Las passkeys pueden utilizar mecanismos biométricos locales o el PIN del dispositivo para autorizar el acceso, sin que eso implique necesariamente que los datos biométricos deban compartirse con el servicio al que se accede. Esta distinción es relevante en un contexto donde la biometría también está expuesta a nuevos riesgos asociados a la suplantación y los deepfakes.
Sin embargo, la transición no será inmediata. Las empresas tendrán que convivir durante un tiempo con contraseñas, autenticación multifactor, infraestructura de clave pública (PKI), sistemas heredados y nuevas aplicaciones cloud.
El desafío para los CIO será establecer una hoja de ruta que permita elevar progresivamente el nivel de protección sin comprometer la continuidad operativa ni la experiencia de los usuarios.
«La credencial está ligada al dominio en el cual se utiliza. Por lo tanto, no puede ser presentada en otra página web. Eso hace que los ataques de phishing básicamente fallen por diseño». Diego Zavala, director de Ecosystem Development de FIDO Alliance.
El riesgo también entra por los terceros
La conversación puso de relieve otro punto débil de las arquitecturas de identidad: los proveedores, integradores, desarrolladores externos y demás terceros que necesitan acceder a los entornos corporativos.
Muniz planteó una comparación especialmente ilustrativa. Mientras un desarrollador interno puede estar protegido por varios mecanismos de autenticación y controles de acceso, un proveedor externo que necesita entrar al mismo sistema podría hacerlo con un nivel de protección inferior.
La organización puede haber invertido en proteger sus accesos internos, pero mantener una vía de entrada menos robusta para quienes forman parte de su ecosistema.
El problema adquiere mayor dimensión cuando esos terceros intervienen en procesos críticos, infraestructuras, servicios financieros o cadenas de suministro. Por eso, la gestión de identidades debe extenderse más allá de los empleados y contemplar también a las organizaciones y personas externas que interactúan con los activos corporativos.
La autenticación resistente al phishing puede contribuir a reducir esa exposición, pero debe formar parte de una política más amplia de gestión de accesos, privilegios y riesgos de terceros.
El verdadero desafío: demostrar quién autorizó a un agente de IA
La conversación alcanzó su punto más relevante cuando los invitados abordaron el crecimiento de las identidades no humanas y la aparición de agentes capaces de actuar en nombre de usuarios y organizaciones.
Hasta ahora, buena parte de los mecanismos de autenticación se diseñaron para verificar que una persona es quien dice ser. Pero cuando un agente de IA realiza una compra, consulta información sensible, modifica una configuración o ejecuta una operación empresarial, la pregunta cambia.
La organización necesita saber quién está detrás de ese agente, qué autoridad le ha sido delegada y si la acción que ejecutó se encontraba dentro de los límites autorizados.
Diego Zavala explicó que este es precisamente uno de los nuevos desafíos que aborda la evolución del ecosistema FIDO: establecer interacciones confiables entre personas, servicios, dispositivos y agentes, vinculadas a una identidad humana previamente verificada.
«Las interacciones de confianza entre personas, servicios, dispositivos y agentes tienen que estar ancladas en una identidad humana verificada» afirmó Diego Zavala.
La idea introduce un elemento fundamental: la delegación de autoridad. Un agente no debería actuar simplemente porque tiene acceso a un sistema. Su capacidad de ejecutar acciones debe derivarse de un mandato verificable, asociado a una identidad humana y sujeto a condiciones concretas.
Esto supone que las empresas tendrán que avanzar desde la autenticación de usuarios hacia modelos capaces de gestionar permisos, límites de actuación, duración de las autorizaciones y trazabilidad de las decisiones.
No basta con saber que un agente pertenece a una aplicación corporativa. También será necesario demostrar quién lo autorizó, qué podía hacer y si respetó las condiciones de esa delegación.
La autonomía necesita límites y supervisión humana
Sergio Muniz compartió durante la sesión el ejemplo de un integrador que había desarrollado una capa de inteligencia artificial para monitorizar el comportamiento de distintas soluciones de seguridad. El sistema podía detectar anomalías y activar respuestas con mayor rapidez que un operador humano.
Sin embargo, la activación de su función de respuesta automática requería que una persona autorizada utilizara un token físico FIDO.
El ejemplo ilustra una posible arquitectura de confianza: la inteligencia artificial puede analizar y recomendar acciones, pero la organización conserva un mecanismo de autorización humana para habilitar determinadas capacidades.
Para Muniz, el debate no debería centrarse en cuántos agentes de IA tendrá cada empleado, sino en cómo se gobierna su comportamiento y qué controles limitan sus actuaciones.
«Cuando bajamos a seguridad, ese número no importa para nada. Necesitamos pensar la gobernanza y cómo están diseñados los controles de seguridad para la inteligencia artificial y su implementación dentro de los entornos de producción».
La advertencia tiene consecuencias prácticas. Una organización que despliega agentes sin definir previamente sus permisos, responsabilidades y mecanismos de supervisión puede ampliar su superficie de exposición sin tener capacidad real para controlar lo que ocurre dentro de ella.
También debe contemplar situaciones que suelen quedar fuera de las primeras decisiones de despliegue. ¿Qué sucede cuando el empleado que autorizó un agente abandona la empresa? ¿Quién revoca o reasigna esa relación? ¿Cómo se evita que una identidad no humana siga operando bajo la autoridad de alguien que ya no pertenece a la organización?
La respuesta exige combinar tecnología, procesos y personas. La identidad humana que respalda al agente debe mantenerse actualizada, y las autorizaciones tienen que poder modificarse o revocarse cuando cambian las responsabilidades.
La gobernanza de la identidad llega a la primera línea ejecutiva
La expansión de la inteligencia artificial también está modificando la distribución de responsabilidades dentro de las empresas.
La gestión de identidades deja de ser una cuestión limitada a la administración de accesos o a los equipos técnicos. Su impacto alcanza la seguridad, la privacidad, los recursos humanos, las áreas legales y los comités de riesgo.
Muniz advirtió, además, sobre el riesgo de que los empleados utilicen herramientas de inteligencia artificial personales o gratuitas para procesar información corporativa sin conocer las implicaciones de esa práctica. La llamada shadow AI puede convertirse en una vía de exposición de datos cuando no existen políticas claras sobre qué herramientas están autorizadas y qué información puede compartirse.
Diego Zavala coincidió en que los sistemas de permisos y controles necesitan apoyarse en una autenticación sólida y resistente al fraude. También señaló que la estrategia de identidad está adquiriendo mayor relevancia dentro de las estructuras ejecutivas, con responsabilidades que pueden depender directamente del CISO, del CTO o incluso del CEO.
La conclusión es que la gobernanza de la identidad no puede esperar a que la regulación resuelva todas las preguntas. Las empresas necesitan establecer sus propios criterios de seguridad, autorización y responsabilidad antes de llevar agentes autónomos a entornos de producción.
El nuevo perímetro no es una red: es la autoridad para actuar
La evolución de la identidad digital plantea un cambio de perspectiva para los responsables de tecnología y seguridad. Proteger el acceso sigue siendo indispensable, pero ya no resulta suficiente cuando las organizaciones incorporan identidades no humanas capaces de ejecutar operaciones en su nombre.
Las passkeys y la autenticación resistente al phishing ofrecen una base más sólida para verificar a las personas. Sin embargo, el siguiente desafío consiste en extender esa confianza a los agentes, servicios y dispositivos que reciben autoridad para actuar.
Esto exige inventariar las identidades humanas y no humanas, definir privilegios según el riesgo de cada operación, establecer mecanismos de delegación verificable y conservar registros que permitan reconstruir quién autorizó una acción y bajo qué condiciones.
También requiere que las empresas determinen qué decisiones pueden automatizarse y cuáles deben conservar una aprobación humana explícita.
La pregunta que deja esta sesión para los CIO y CISO no es solamente cómo impedir que un atacante robe una contraseña. Es mucho más exigente: si mañana un agente de inteligencia artificial ejecuta una operación crítica en nombre de un ejecutivo, ¿podrá la organización demostrar quién lo autorizó, qué estaba autorizado a hacer y quién responde por sus acciones?
Ese es el nuevo perímetro que las empresas necesitan aprender a proteger.