Hitachi Vantara potencia el almacenamiento híbrido en Azure
La incorporación de copilotos y agentes autónomos está transformando los centros de operaciones de seguridad. La automatización promete reducir los tiempos de investigación y respuesta, pero los expertos advierten que las decisiones sobre identidades privilegiadas, sistemas críticos y continuidad del negocio no pueden delegarse completamente en la IA.
Los centros de operaciones de seguridad (SOC) están entrando en una nueva etapa. Durante años, su evolución estuvo marcada por la incorporación de herramientas capaces de recopilar alertas, correlacionar eventos y automatizar respuestas mediante reglas predefinidas. La inteligencia artificial está modificando ese modelo: los analistas comienzan a trabajar con copilotos y agentes capaces de investigar incidentes, interpretar información, proponer acciones e incluso ejecutarlas dentro de determinados límites.
El cambio no consiste únicamente en responder más rápido. Supone redefinir qué tareas corresponden a las máquinas, cuáles requieren supervisión y, sobre todo, quién asume la responsabilidad cuando una decisión puede afectar a la operación de una empresa.
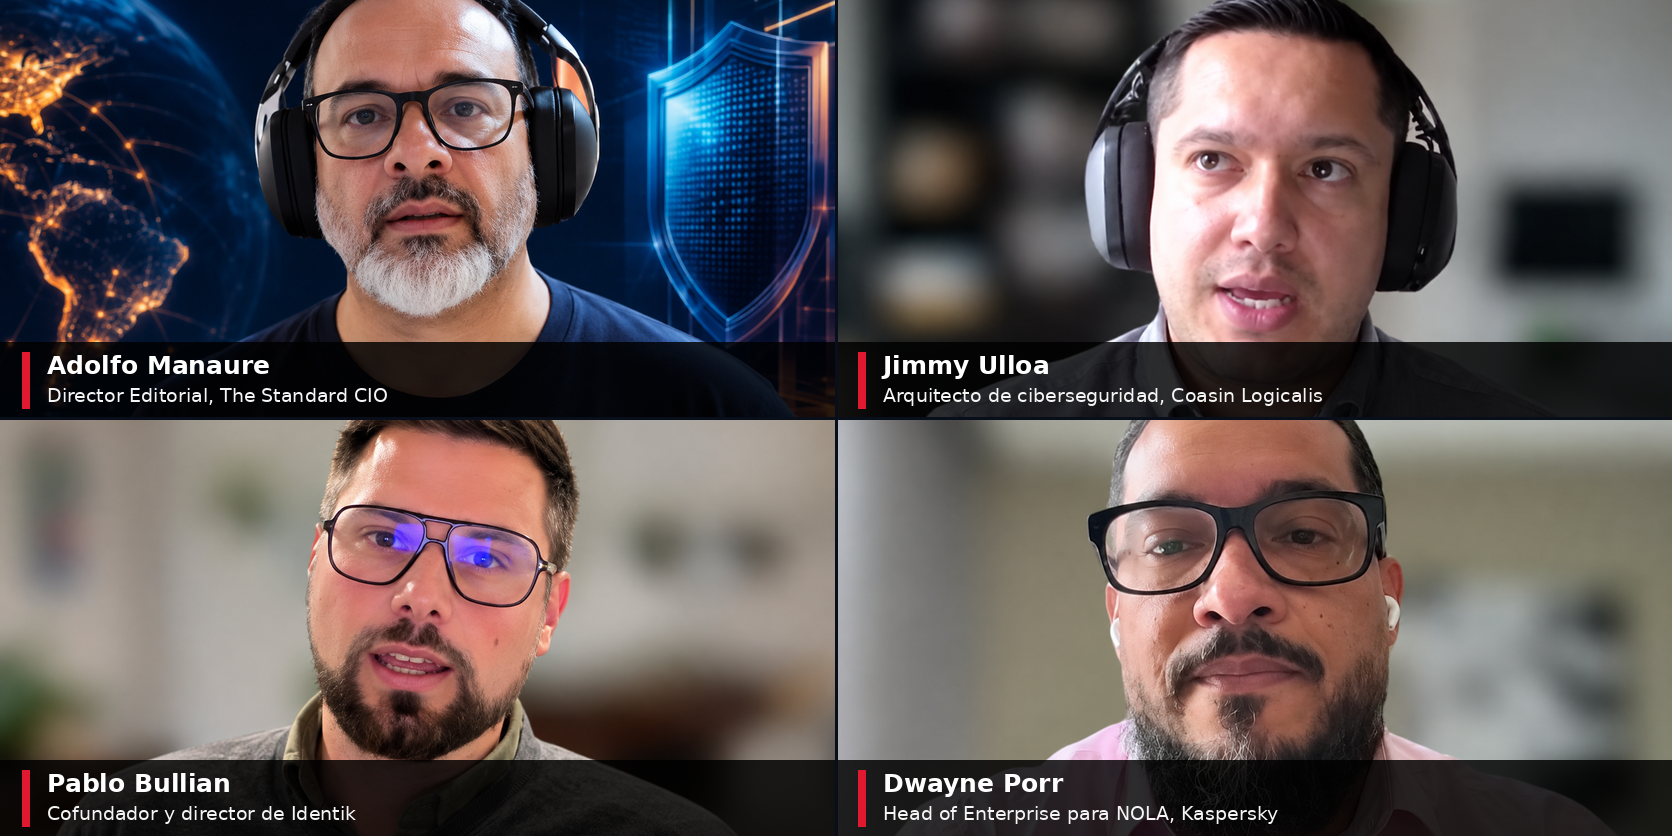
Esta fue una de las principales conclusiones de la conversación sobre la evolución de los SOC celebrada en las Jornadas Digitales de The Standard CIO sobre ciberresiliencia 2026, en la que participaron Pablo Bullian, cofundador y director de Identik; Dwayne Porr, Head of Enterprise para NOLA de Kaspersky; y Jimmy Ulloa, arquitecto de ciberseguridad en Coasin Logicalis.
Del playbook al SOC agéntico
La automatización tradicional de un SOC se apoyaba en secuencias de actuación previamente definidas: si se detectaba una condición determinada, se ejecutaba una acción concreta. Ese modelo sigue siendo útil, pero tiene limitaciones cuando el volumen de información crece y los ataques combinan técnicas y comportamientos que requieren interpretar múltiples señales.
La incorporación de agentes de inteligencia artificial introduce una capacidad diferente. En lugar de limitarse a ejecutar instrucciones, pueden planificar tareas, consultar fuentes, relacionar indicadores y desarrollar investigaciones dentro de un ámbito de actuación establecido por los especialistas.
Jimmy Ulloa explicó esta diferencia al señalar que los sistemas actuales pueden «definir, planificar, ejecutar tareas dentro de su contexto específico». El especialista subrayó que ese contexto no es ilimitado: debe estar definido previamente por profesionales que establecen qué puede hacer cada agente.
La evolución también responde a un problema operativo. Los SOC reciben información procedente de numerosas soluciones de seguridad, dispositivos, redes, identidades y aplicaciones. Integrar esos registros permite obtener una visión más completa, pero también puede saturar a los analistas y retrasar las investigaciones.
Para Dwayne Porr, la inteligencia artificial puede asumir buena parte del trabajo de correlación y contextualización de los datos, de manera que los especialistas concentren su atención en interpretar los resultados y decidir qué acciones corresponden. La integración con tecnologías XDR y herramientas de orquestación permite conectar las detecciones con respuestas coordinadas.
El objetivo es reducir el tiempo dedicado a tareas repetitivas y evitar que la acumulación de alertas se convierta en un obstáculo para la defensa.
«La IA nos puede ayudar, pero todavía tiene que haber una responsabilidad humana en sistemas críticos. La IA no puede tomar decisiones en sistemas críticos que nos pueden romper la continuidad de un negocio». Pablo Bullian, cofundador y director de Identik.
Automatizar la respuesta sin poner en riesgo el negocio
La velocidad, sin embargo, no puede convertirse en el único indicador de éxito. Una respuesta automatizada puede contener una amenaza y, al mismo tiempo, interrumpir un servicio esencial si no considera las dependencias operativas de la organización.
Aislar un servidor, bloquear una cuenta o interrumpir una conexión puede ser una medida adecuada desde el punto de vista técnico, pero sus consecuencias cambian cuando el activo afectado forma parte de un proceso crítico. Por eso, la automatización debe comenzar con acciones acotadas, repetibles y reversibles.
Jimmy Ulloa lo planteó como una condición fundamental para desplegar estos mecanismos: «Todo lo que se pueda automatizar en cuanto a respuesta también debería ser reversible». El arquitecto de Coasin Logicalis advirtió que una acción concebida para contener un incidente puede terminar perjudicando a la organización si no existe una forma de deshacerla.
La reversibilidad introduce así un criterio de diseño para los SOC agénticos. Antes de conceder autonomía a un agente, las organizaciones deben determinar qué acciones puede ejecutar, en qué sistemas, bajo qué condiciones y con qué mecanismos de recuperación.
La investigación y la elaboración de informes suelen ofrecer un terreno inicial más seguro para la automatización. La respuesta sobre sistemas críticos exige controles adicionales y, en determinados casos, aprobación humana.
La responsabilidad no se delega
La frontera más importante de esta transformación aparece cuando una decisión afecta a la continuidad del negocio. La inteligencia artificial puede procesar volúmenes de información que resultarían difíciles de manejar para un equipo humano, pero no necesariamente dispone del contexto empresarial suficiente para valorar todas las consecuencias de una intervención.
Pablo Bullian sintetizó esta limitación durante la sesión: «La IA nos puede ayudar, pero todavía tiene que haber una responsabilidad humana en sistemas críticos. La IA no puede tomar decisiones en sistemas críticos que nos pueden romper la continuidad de un negocio».
El cofundador de Identik identificó tres ámbitos en los que la aprobación humana debe conservar un papel determinante. El primero son las credenciales privilegiadas, cuya modificación o desactivación puede comprometer el acceso a recursos esenciales. El segundo corresponde a los sistemas críticos para la operación, donde una intervención equivocada puede interrumpir servicios. El tercero es la aceptación de riesgos empresariales, una decisión que excede el análisis técnico y requiere considerar prioridades, recursos y consecuencias para el negocio.
A ello se suma el riesgo de que un agente valide una hipótesis equivocada o recomiende una acción basándose en información incompleta. Bullian insistió en la necesidad de contrastar las recomendaciones, evaluar su nivel de confianza y disponer de procedimientos de reversión antes de ejecutar intervenciones sensibles.
Dwayne Porr coincidió en que la IA debe acelerar la correlación y la investigación, pero no sustituir el criterio del especialista. Como explicó durante la conversación, «la seguridad no es algo que yo simplemente puedo delegar». Su planteamiento resume una distinción relevante: delegar el procesamiento de información no significa transferir la responsabilidad sobre la protección de la organización.
«La idea aquí es reducir los tiempos de respuesta, que la IA vaya y haga todo lo que yo necesito en temas de correlación. No fiarme al 100 %, porque la seguridad no es algo que yo simplemente puedo delegar». Dwayne Porr, Head of Enterprise para NOLA de Kaspersky.
Threat hunting: detectar lo que todavía no genera alertas
La evolución de los SOC también modifica la manera de buscar amenazas. Los mecanismos tradicionales de detección se apoyan, en buena medida, en indicadores conocidos, firmas y reglas. Sin embargo, los atacantes pueden utilizar herramientas legítimas y comportamientos que no necesariamente activan una alerta convencional.
En la sesión se abordó el caso de aplicaciones de acceso remoto como TeamViewer, cuyo uso puede ser legítimo en una organización, pero convertirse en una señal de riesgo cuando aparece en circunstancias inusuales, se ejecuta desde ubicaciones temporales o mantiene una actividad que no corresponde con los patrones habituales.
El threat hunting requiere precisamente investigar esas anomalías, incluso cuando todavía no existe una alerta concluyente. La IA puede ayudar a relacionar eventos, buscar patrones y reducir el tiempo que el analista dedica a recopilar evidencias. El especialista, por su parte, debe interpretar el contexto y determinar si existe una amenaza real.
Esta capacidad resulta especialmente importante en un escenario en el que los atacantes también utilizan herramientas legítimas para ocultar sus actividades y reducir las posibilidades de detección.
El SOC como servicio: una alternativa para las pymes
La transformación plantea un desafío adicional para las pequeñas y medianas empresas. Construir un SOC propio exige tecnología, personal especializado, formación y capacidad para mantener una operación permanente. No todas las organizaciones disponen de recursos para asumir esa inversión.
Por eso, los servicios gestionados de seguridad pueden convertirse en una alternativa para acceder a capacidades de monitorización, investigación y respuesta sin desarrollar una estructura interna completa.
Dwayne Porr recomendó que las pymes evalúen sus capacidades antes de emprender ese camino y consideren el apoyo de proveedores especializados. Pablo Bullian coincidió en que muchas empresas pueden beneficiarse de la experiencia acumulada por terceros que trabajan con múltiples organizaciones y conocen patrones de ataque de distintos sectores.
En este contexto, amenazas como el phishing, el spear phishing y el compromiso de cuentas de correo empresarial siguen exigiendo atención. La disponibilidad de herramientas avanzadas no elimina la necesidad de establecer políticas, identificar activos críticos y preparar procedimientos de actuación.
«Todo lo que se pueda automatizar en cuanto a respuesta también debería ser reversible. El riesgo está muchas veces en que podemos automatizar tareas que pueden colocar en riesgo la operación y que no se pueden revertir». Jimmy Ulloa, arquitecto de ciberseguridad en Coasin Logicalis.
Nuevas competencias para los analistas de seguridad
La incorporación de agentes también está cambiando el perfil profesional de los equipos de ciberseguridad. Si parte de las consultas, correlaciones y tareas repetitivas pasan a ejecutarse automáticamente, el valor del analista se desplaza hacia la validación de resultados, la interpretación del contexto y la supervisión de las decisiones.
Los profesionales deberán comprender las limitaciones de los modelos, reconocer posibles sesgos, contrastar recomendaciones y mantener actualizadas las bases de conocimiento que utilizan los agentes. También tendrán que diseñar límites de actuación y evaluar si las automatizaciones producen resultados confiables.
La eficiencia de un SOC agéntico no debería medirse únicamente por la reducción del tiempo de respuesta. También importa la calidad de las investigaciones, la proporción de falsos positivos, la capacidad de recuperación ante acciones equivocadas y el impacto real de las decisiones sobre la operación.
La inteligencia artificial puede ampliar la capacidad de defensa de una organización, pero no elimina la necesidad de comprender su negocio, sus riesgos y sus prioridades. En la nueva generación de SOC, la ventaja no estará simplemente en automatizar más tareas, sino en encontrar el equilibrio entre autonomía tecnológica y responsabilidad humana.