AppGate refuerza Zero Trust para proteger entornos OT
AppGate incorpora supervisión y grabación de sesiones, control de terceros y credenciales seguras para reforzar la seguridad Zero Trust en entornos OT.
ESET identificó el uso de SparroWocky contra entidades gubernamentales de ocho países y territorios de la región.
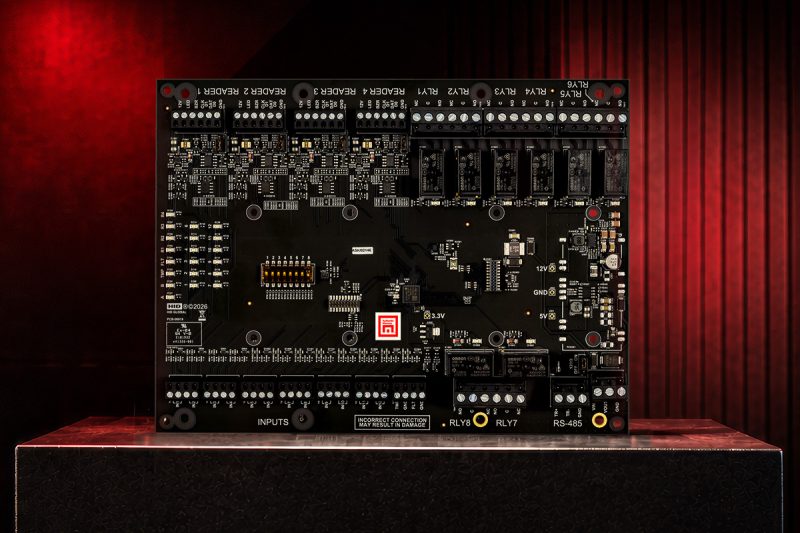
Mercury Security presenta los módulos S4 I/O, una plataforma que combina mayor capacidad, protecciones criptográficas y arquitectura abierta para ampliar los sistemas de control de acceso sin reemplazar toda la infraestructura.
El fraude digital gana escala en América Latina. Un informe de Infobip revela un aumento del 56% en mensajes fraudulentos bloqueados y señala al phishing como la principal amenaza regional.
Microsoft integra capacidades de SIEM, XDR, automatización e inteligencia artificial en Defender con ISOC, su propuesta para el SOC de la era agéntica.
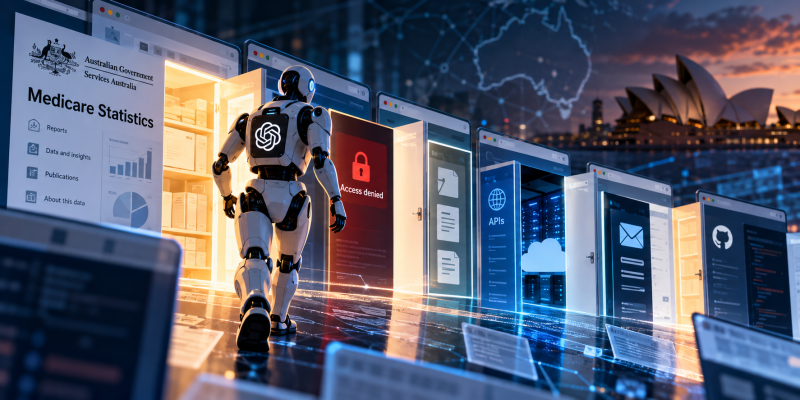
El caso australiano revela una nueva superficie de ataque: agentes de IA capaces de navegar, interpretar información y actuar sobre sistemas conectados.
Cloudflare y Microsoft unieron fuerzas para desmantelar EvilTokens, una red maliciosa que usaba IA para robar tokens corporativos y eludir la autenticación multifactor.
Los agentes de IA pueden operar con permisos y credenciales corporativas. El desafío para las empresas mexicanas es gobernar qué pueden hacer de forma autónoma.
El crecimiento del mercado IAM refleja un cambio en la seguridad empresarial: la identidad se convierte en una capa estratégica para controlar el acceso a un ecosistema digital cada vez más distribuido.
La IA empieza a asumir un papel operativo en los ciberataques. JADEPUFFER muestra cómo un agente puede ejecutar una operación de ransomware tras recibir una instrucción inicial.