Hitachi Vantara potencia el almacenamiento híbrido en Azure
La recuperación se ha convertido en otro frente de batalla para las organizaciones. Expertos de Cloudflare, ESET y Check Point advierten que disponer de copias de seguridad ya no garantiza la continuidad del negocio: también hay que reconstruir la confianza, proteger las identidades y demostrar que las aplicaciones pueden volver a funcionar.
Durante años, buena parte de las estrategias empresariales contra el ransomware se construyeron alrededor de una premisa: si los datos estaban respaldados, la organización tendría una salida ante un ataque. La lógica parecía razonable. Impedir el acceso no autorizado, contener el incidente y restaurar la información desde una copia de seguridad constituían los pilares de la respuesta.
Pero el escenario ha cambiado. Y con él, también las condiciones que determinan si una empresa puede sobrevivir a un ciberataque.
El ransomware contemporáneo no puede entenderse únicamente como un mecanismo para cifrar información y exigir un rescate. La intrusión puede comenzar mucho antes, con el compromiso de una identidad, el robo de credenciales o la explotación de una vulnerabilidad. En su avance, el atacante puede alcanzar sistemas de virtualización, infraestructura crítica y otros componentes que la organización necesita para recuperarse.
Cuando finalmente aparece el cifrado, buena parte del trabajo del atacante puede estar hecho. Y si además ha conseguido comprometer las capacidades de recuperación, el problema deja de ser exclusivamente tecnológico: se convierte en una amenaza directa contra la continuidad del negocio.
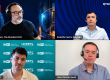
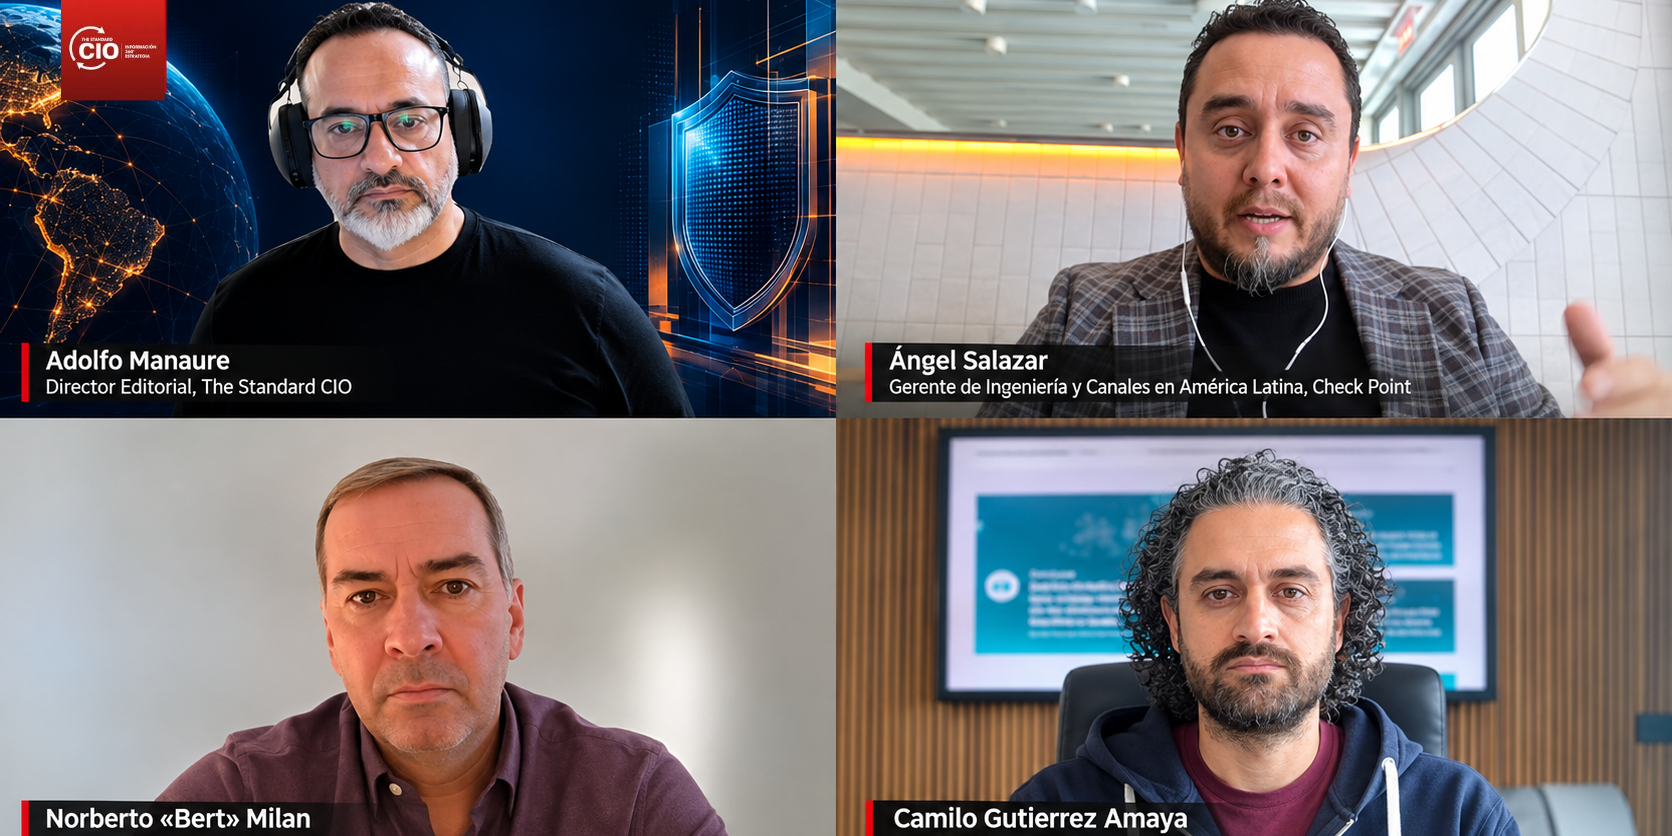
Esta fue una de las principales conclusiones de la segunda sesión de las Jornadas Digitales de Ciberresiliencia 2026, organizadas por The Standard CIO, bajo el título Operar bajo ataque: de la recuperación de sistemas a la continuidad del negocio.
La conversación reunió a Norberto «Bert» Milan, VP para Latinoamérica de Cloudflare; Camilo Gutiérrez Amaya, Field CISO de ESET Latinoamérica; y Ángel Salazar, Gerente de Ingeniería y Canales en América Latina de Check Point. Los tres especialistas abordaron un desafío que obliga a revisar las prioridades de los responsables de tecnología: recuperar los sistemas no equivale necesariamente a recuperar la empresa.
El cifrado es la última parte de una operación mucho más amplia
La velocidad con la que se descubren y explotan vulnerabilidades está modificando las condiciones de la defensa. Norberto Milan explicó que los modelos avanzados de inteligencia artificial permiten analizar código e identificar debilidades a una velocidad que supera las capacidades humanas. El intervalo entre el descubrimiento de una vulnerabilidad y su explotación se está comprimiendo, mientras las organizaciones comienzan a utilizar esas mismas capacidades para evaluar sus propias infraestructuras.
Sin embargo, el problema no se limita a la velocidad. También importa comprender qué ocurre antes de que el atacante ejecute el cifrado.
Ángel Salazar puso el foco en esa secuencia. Una credencial expuesta, una identidad comprometida o una infraestructura vulnerable pueden formar parte de una cadena de acciones que precede al ransomware. El cifrado representa el desenlace visible de una operación que puede haber avanzado silenciosamente durante un tiempo.
«El ransomware, nuevamente, el cifrado es la última parte. Se expuso una credencial, entraron […] y el resultado final ya es cuando el cibercriminal aprieta el botón para ponerte de rodillas al cliente», explicó Gerente de Ingeniería y Canales en América Latina de Check Point.
La observación tiene implicaciones directas para la gestión de seguridad. Concentrarse exclusivamente en detectar el malware o bloquear el momento del cifrado significa mirar una parte del problema y dejar fuera las condiciones que hicieron posible el ataque.
Camilo Gutiérrez Amaya añadió otra dimensión: la extorsión ya no termina necesariamente con la interrupción de los sistemas. El robo de información, la amenaza de divulgar datos y la presión sobre clientes y terceros amplían las consecuencias del incidente. La seguridad informática deja de ser una cuestión circunscrita al departamento de TI y pasa a afectar directamente la operación, la reputación y las relaciones comerciales.
Para los responsables de seguridad, esto supone una transición importante: de proteger activos tecnológicos aislados a gestionar un escenario de riesgo que puede comprometer simultáneamente información, operaciones y confianza empresarial.
Sin identidad confiable no hay recuperación segura
Uno de los planteamientos más interesantes de la conversación fue la importancia de las identidades dentro de una estrategia de recuperación. Norberto Milan advirtió que las organizaciones suelen concentrarse en proteger los datos y garantizar sus copias de seguridad, pero pueden pasar por alto una cuestión fundamental: quién tiene autorización para acceder al entorno que se pretende reconstruir.
Si un atacante ha comprometido credenciales administrativas o mecanismos de autenticación, restaurar los datos no significa que el ambiente vuelva a ser confiable. «Antes de poder recuperar el dato, ¿quién tiene el acceso al sistema que es el válido? ¿Cómo vas a establecer la confianza para poder recuperar un ambiente?», planteó Norberto «Bert» Milan, VP para Latinoamérica de Cloudflare.
La pregunta introduce una dimensión que los planes tradicionales de recuperación no siempre contemplan suficientemente. Una copia de seguridad puede estar intacta, pero si las credenciales administrativas están comprometidas o no existe certeza sobre las identidades que controlan el entorno, la restauración puede devolver a la organización a un escenario vulnerable.
El ejecutivo de Cloudflare defendió que la recuperación debe comenzar por establecer nuevamente una base de confianza, revisar quién tiene acceso a los sistemas y determinar qué privilegios necesita cada usuario o administrador para reconstruir la infraestructura.
Esta preocupación adquiere todavía más relevancia con la expansión de los entornos digitales. Las organizaciones gestionan usuarios, cuentas privilegiadas, aplicaciones, servicios, APIs y agentes de inteligencia artificial capaces de ejecutar acciones. Cada identidad y cada relación de confianza pueden convertirse en una vía de acceso que el atacante intente aprovechar.
La identidad deja de ser únicamente un mecanismo de autenticación. Se convierte en uno de los activos que permiten reconstruir la operación con garantías.
La defensa no necesita ser perfecta: necesita ganar tiempo
Otro punto de coincidencia entre los especialistas fue la imposibilidad práctica de construir una defensa capaz de impedir todos los ataques. La complejidad tecnológica, la cantidad de vulnerabilidades y la velocidad de evolución de las amenazas obligan a abandonar la aspiración de una barrera perfecta.
La prioridad debe ser identificar los activos críticos, comprender la exposición real de la organización y concentrar los recursos donde el impacto potencial sea mayor. No todas las vulnerabilidades tienen la misma relevancia ni todos los sistemas requieren idéntico nivel de protección.
Camilo Gutiérrez Amaya llevó esta reflexión a una cuestión especialmente importante para la gestión: cómo medir la eficacia de la defensa.
«El objetivo no debería centrarse únicamente en tener una barrera perfecta para evitar este tipo de ataques, sino cómo podemos tener los mecanismos, los procesos, la tecnología para aumentarle el costo y la dificultad a ese atacante de poder lograr el acceso a nuestra infraestructura. ¿Qué vamos a ganar con eso? ¿Vamos a poder ganar tiempo?», señaló Camilo Gutiérrez Amaya, Field CISO de ESET Latinoamérica.
La afirmación cambia el criterio de evaluación. En lugar de limitarse a contar los ataques bloqueados, las organizaciones deberían prestar atención al tiempo que necesitan para identificar un incidente, contenerlo y responder.
Ganar tiempo permite detectar movimientos sospechosos antes de que el atacante alcance sus objetivos, contener el incidente y activar los procedimientos de continuidad. También obliga a revisar una tendencia frecuente en las empresas: acumular herramientas de seguridad sin resolver necesariamente los problemas de integración, visibilidad y coordinación que ralentizan la respuesta.
La resiliencia exige que las tecnologías, los procesos y las personas funcionen como un sistema. Una infraestructura con muchas capas de protección puede seguir siendo vulnerable si nadie tiene una visión clara de las dependencias críticas o si los equipos no saben cómo actuar cuando se produce una crisis.
Restaurar los servidores no significa recuperar el negocio
La diferencia entre recuperación tecnológica y continuidad operativa apareció con especial claridad al abordar las pruebas de recuperación.
Ángel Salazar recurrió a una comparación cotidiana: los simulacros de sismo. Las organizaciones realizan estos ejercicios para saber cómo actuar, quién coordina la respuesta y qué procedimientos deben seguirse. En ciberseguridad, sin embargo, todavía es frecuente confundir una restauración exitosa con una recuperación completa.
Que un servidor vuelva a encenderse no garantiza que las aplicaciones funcionen. Puede haber credenciales que ya no sean válidas, secretos que hayan cambiado, claves de API desactualizadas o relaciones de confianza que no se hayan reconstruido correctamente. El sistema parece estar disponible, pero el usuario no puede completar una operación.
Salazar insistió en que las pruebas deben ir más allá de comprobar que los servicios se han levantado. Hay que ejecutar las aplicaciones, recorrer los procesos y verificar que el ciclo completo funciona, desde la autenticación del usuario hasta la prestación efectiva del servicio.
Esta es una de las pruebas más exigentes para cualquier estrategia de ciberresiliencia: comprobar que la empresa puede volver a trabajar, no simplemente que su infraestructura ha vuelto a estar encendida.
Para los CIO, esto supone revisar las prioridades de recuperación desde la perspectiva del negocio. ¿Qué aplicaciones deben volver primero? ¿Qué dependencias necesitan para funcionar? ¿Cuánto tiempo puede mantenerse la operación con capacidades reducidas? ¿Qué procesos no pueden detenerse sin afectar a clientes, ingresos o compromisos contractuales?
Las métricas tradicionales de recuperación, como RTO y RPO, siguen siendo necesarias, pero deben interpretarse dentro de una pregunta más amplia: cuánto tiempo puede sobrevivir el negocio mientras se reconstruyen sus sistemas críticos.
La resiliencia se demuestra antes de que ocurra el ataque
La conversación dejó también una advertencia sobre la complejidad de los entornos empresariales. La expansión de la nube, las infraestructuras híbridas, las aplicaciones, las tecnologías operativas y los proveedores externos amplían las posibilidades de innovación, pero también multiplican las dependencias que deben protegerse y recuperarse.
En ese contexto, la preparación no puede reducirse a contratar soluciones o actualizar un plan de respuesta. Requiere conocer los activos esenciales, entender las amenazas que pueden afectarlos, definir responsabilidades y probar periódicamente los procedimientos.
Camilo Gutiérrez Amaya insistió en la necesidad de desarrollar capacidades de anticipación, reducir la superficie de ataque y gestionar las vulnerabilidades de manera inteligente, atendiendo a la exposición real y a las amenazas que están siendo explotadas. También recordó que la resiliencia no sustituye a la prevención: la complementa.
Por su parte, Salazar puso el acento en la necesidad de realizar simulaciones que reproduzcan escenarios de compromiso y permitan comprobar si los procedimientos funcionan en condiciones reales. La prueba debe incluir no solo los datos y los servidores, sino también las identidades, los secretos, las claves y las relaciones entre aplicaciones.
La automatización puede ayudar a acelerar la correlación de eventos, compartir indicadores de compromiso y activar respuestas coordinadas entre distintas herramientas. Pero su valor dependerá de que exista una arquitectura capaz de integrar esas capacidades y de que las organizaciones mantengan el control sobre las decisiones que afectan a su operación.
La conclusión que se desprende de la conversación es clara: una empresa resiliente no es aquella que consigue evitar todos los ataques. Es aquella que evita que un incidente destruya simultáneamente su capacidad de confiar, recuperar y seguir operando.
Porque, cuando el ransomware consigue entrar, la pregunta decisiva ya no es solamente cuánto tardaremos en restaurar los datos. La pregunta es si podremos reconstruir la empresa antes de que el tiempo y el impacto del ataque hagan irreversible la interrupción del negocio.