Hitachi Vantara potencia el almacenamiento híbrido en Azure
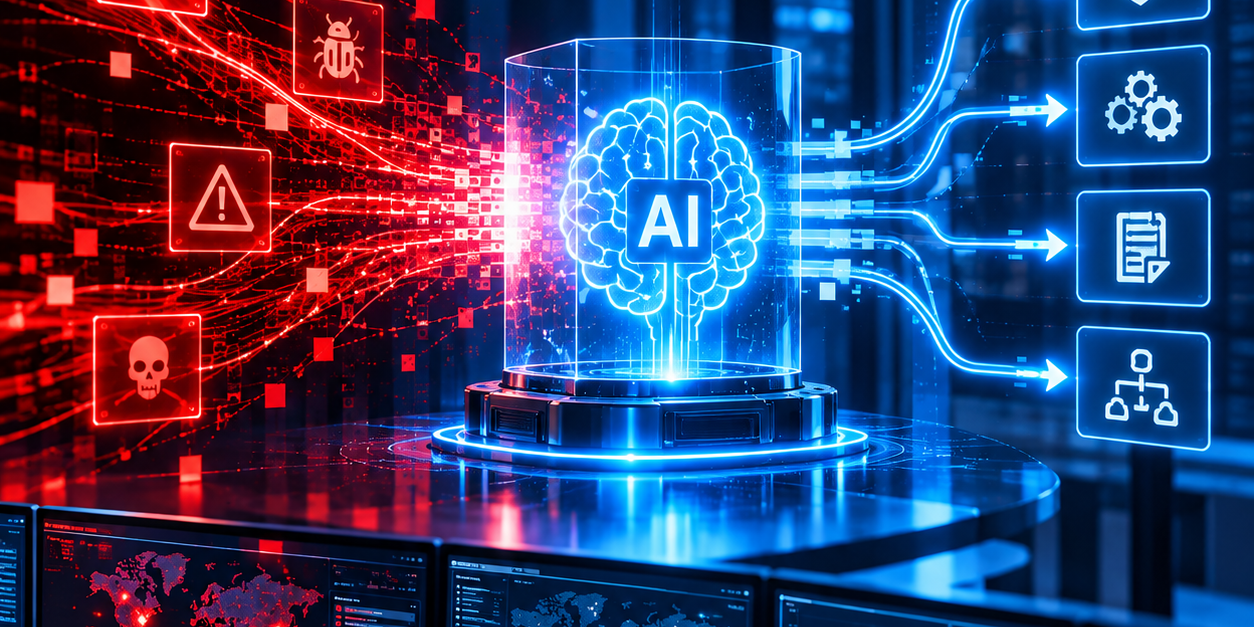
Akamai, Sophos, Lockbits, Cloudflare, ESET, Check Point, Thales, FIDO Alliance, Identik, Kaspersky y Coasin Logicalis aportarán su visión sobre la evolución de las amenazas, la continuidad empresarial y el futuro de las operaciones de seguridad en las Jornadas Digitales Ciberresiliencia 2026 de The Standard CIO.
En cuatro jornadas que irán desde el 26 hasta el 29 de Octubre, a las 09:0 AM. México – 12:00 PM. Argentina, expertos de la industria analizarán cuatro desafíos decisivos: la evolución del cibercrimen impulsado por IA, la recuperación y continuidad del negocio, la protección de la identidad digital y la automatización de la defensa.
La inteligencia artificial está cambiando las reglas de la ciberseguridad. Acelera determinadas operaciones ofensivas, amplía las posibilidades de la ingeniería social y abre nuevas vías de automatización, pero también permite mejorar la detección de amenazas y agilizar la respuesta a incidentes.
Para las empresas, el desafío ya no consiste únicamente en impedir que un atacante consiga acceder a sus sistemas. También implica mantener la operación cuando las defensas son superadas, recuperar las capacidades críticas y controlar las identidades que pueden acceder a los recursos corporativos o actuar en nombre de una persona.
Esta transformación estará en el centro de las Jornadas Digitales sobre Ciberresiliencia 2026: Estrategias de recuperación y continuidad, organizadas por The Standard CIO. Del 26 al 29 de octubre, especialistas de la industria participarán en cuatro conversaciones que recorrerán los principales desafíos de la resiliencia empresarial en la era de la inteligencia artificial.
La nueva carrera armamentista digital: cómo la IA está transformando el cibercrimen
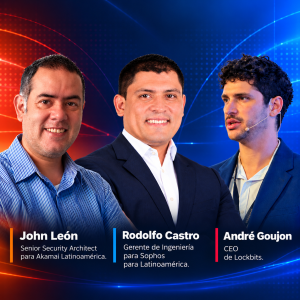
Lunes 26 de octubre | 09:00 AM México – 12:00 PM Argentina.
La primera sesión examinará cómo la inteligencia artificial está modificando las capacidades ofensivas y la economía del cibercrimen.
Participarán John León, Senior Security Architect para Akamai Latinoamérica; Rodolfo Castro, gerente de Ingeniería de Sophos para Latinoamérica; y André Goujon, CEO de Lockbits.
El debate abordará el phishing generativo, los deepfakes, la ingeniería social, la automatización de determinadas fases de los ataques y la evolución del ransomware. La intención es distinguir las capacidades que ya se observan en operaciones reales de aquellas que todavía se encuentran en una fase experimental.
La cuestión central será cómo cambia la estrategia de seguridad cuando los atacantes pueden acelerar sus operaciones y ampliar su escala, mientras las organizaciones siguen dependiendo de procesos de detección y respuesta que requieren tiempo.
Para los CIO y CISOs, comprender esta evolución es el primer paso para revisar sus prioridades de prevención, gestión de vulnerabilidades y respuesta de cara a 2027.
Regístrate en la sesión del lunes
Operar bajo ataque: infraestructura resiliente, recuperación y continuidad del negocio
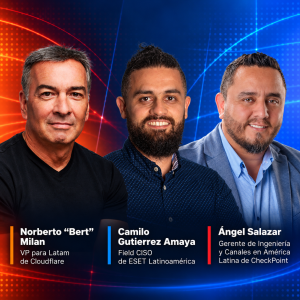 Martes 27 de octubre | 09:00 AM México – 12:00 PM Argentina.
La segunda sesión trasladará el foco desde la evolución del ataque hacia la capacidad de supervivencia de la organización.
El encuentro reunirá a Norberto «Bert» Milan, VP para Latinoamérica de Cloudflare; Camilo Gutierrez Amaya, Field CISO de ESET Latinoamérica; y Ángel Salazar, gerente de Ingeniería y Canales en América Latina de Check Point.
La resiliencia se pone a prueba cuando los sistemas dejan de funcionar. Recuperar datos no siempre significa recuperar la operación: también es necesario proteger los activos críticos, preparar escenarios de crisis y reducir el impacto de las interrupciones.
La conversación abordará el cyber recovery, la recuperación frente al ransomware, la infraestructura híbrida, la resiliencia de los entornos OT y los planes de continuidad operacional. El objetivo será examinar cómo mantener las funciones esenciales del negocio mientras se contienen las amenazas y se reconstruyen los sistemas comprometidos.
La pregunta que guiará el debate es directa: ¿cuánto tiempo puede seguir funcionando una empresa cuando sus defensas han sido superadas y sus capacidades críticas están comprometidas?
Regístrate en la sesión del martes
El nuevo perímetro: identidad, confianza y soberanía digital
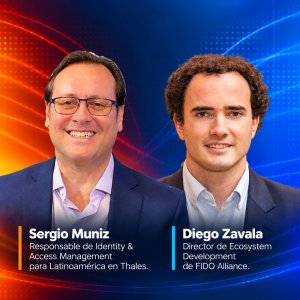 Miércoles 28 de octubre | 09:00 AM México – 12:00 PM Argentina.
La tercera conversación abordará la transformación de la identidad en uno de los principales ejes de la seguridad empresarial.
Los invitados serán Sergio Muniz, responsable de Identity & Access Management para Latinoamérica en Thales, y Diego Zavala, Director of Ecosystem Development de FIDO Alliance.
La expansión de los servicios cloud, las aplicaciones distribuidas y los agentes de inteligencia artificial está multiplicando las identidades capaces de acceder a recursos y ejecutar acciones. Por ello, proteger a los usuarios ya no es suficiente: las organizaciones también necesitan gobernar las identidades de máquinas, aplicaciones y agentes autónomos.
FIDO2, passkeys, Zero Trust, autenticación resistente al phishing y gestión de privilegios formarán parte de una conversación que irá más allá de la sustitución de contraseñas.
El interrogante es quién controla realmente una identidad cuando esta puede actuar en nombre de una persona, qué permisos debe tener y cómo demostrar que sus acciones estaban autorizadas.
Regístrate en la sesión del miércoles
El SOC autónomo: IA defensiva para detectar y responder a velocidad de máquina
 Jueves 29 de octubre | 09:00 AM México – 12:00 PM Argentina.
Las Jornadas concluirán con una conversación sobre la evolución de los centros de operaciones de seguridad hacia modelos capaces de analizar señales, investigar amenazas y responder con ayuda de inteligencia artificial.
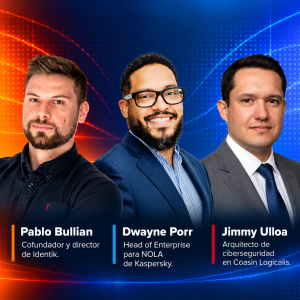
Participarán Pablo Bullian, cofundador y director de Identik; Dwayne Porr, Head of Enterprise para NOLA de Kaspersky; y Jimmy Ulloa, arquitecto de ciberseguridad en Coasin Logicalis.
La sesión explorará el uso de copilotos de seguridad, XDR impulsado por IA, threat hunting automatizado y operaciones de seguridad basadas en agentes. También analizará los límites de la automatización cuando una respuesta puede afectar a identidades privilegiadas, infraestructuras críticas o la continuidad del negocio.
La cuestión no será únicamente qué puede hacer la IA, sino qué decisiones conviene delegar, cuáles requieren supervisión y cómo demostrar que la autonomía mejora la seguridad sin introducir nuevos riesgos operativos.
Regístrate en la sesión del jueves
Cuatro conversaciones, una prioridad: la resiliencia empresarial
Las cuatro sesiones forman parte de un mismo recorrido. Primero, comprender cómo está cambiando el adversario; después, preparar a la organización para resistir y recuperarse de un incidente; a continuación, recuperar el control sobre las identidades y los permisos; y, finalmente, incorporar inteligencia artificial a la defensa sin perder la supervisión humana.
La secuencia refleja un cambio de perspectiva para los responsables de tecnología y seguridad. La ciberresiliencia no depende exclusivamente de cuántas amenazas consigue bloquear una organización, sino también de su capacidad para mantener los servicios esenciales, tomar decisiones bajo presión y recuperar la operación cuando se produce una interrupción.
En el Mes de Concienciación sobre la Ciberseguridad, las Jornadas Digitales sobre Ciberresiliencia 2026: Estrategias de recuperación y continuidad proponen llevar esta discusión al terreno de las decisiones empresariales, con perspectivas complementarias sobre los riesgos y las capacidades que marcarán la agenda de los CIO y CISOs en 2027.
Las conversaciones se celebrarán en directo por Zoom, a partir de las 09:00 a. m., hora de México.
Consulta la agenda e inscríbete en las sesiones que más te interesen:
Acceder a las Jornadas Digitales sobre Ciberresiliencia 2026