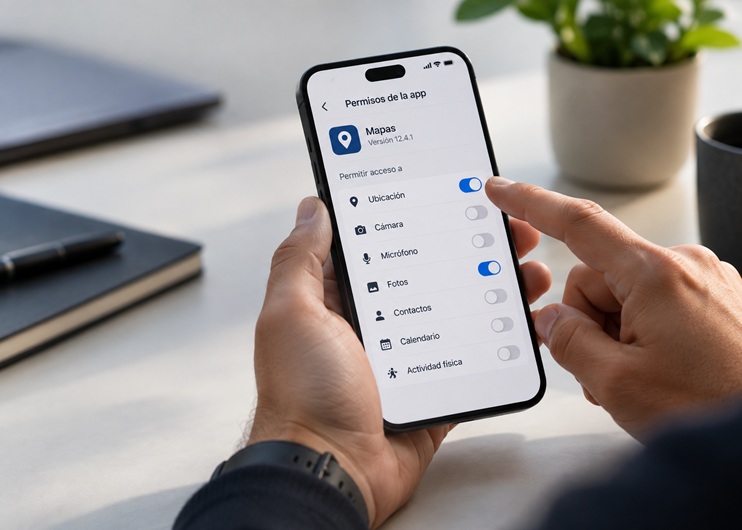
El permiso que nadie revisa: 8 de cada 10 usuarios ignoran la privacidad de sus apps
Actualizar el celular y eliminar aplicaciones ya son hábitos comunes, pero ocho de cada diez usuarios todavía no revisan los permisos ni la privacidad de sus apps.
La planificación de ciberseguridad para 2027 deberá considerar no solo el riesgo mitigado, sino también los costos operativos, la productividad y el retorno de las inversiones.
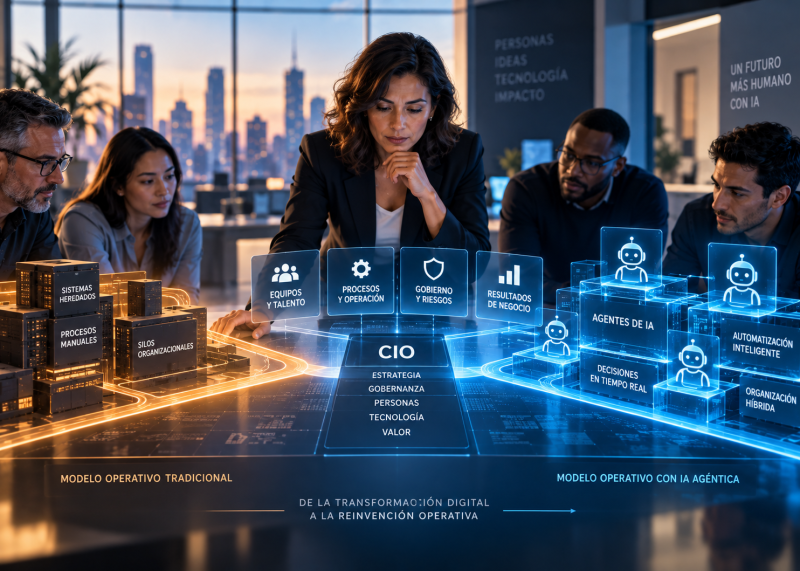
La IA agéntica no solo transforma las herramientas de TI. Está obligando a los CIO a rediseñar equipos, procesos, responsabilidades y modelos de gobernanza.
El phishing y la fatiga de MFA están obligando a CIOs y CISOs a revisar cómo protegen las identidades digitales.
Las identidades ya no son exclusivamente humanas. Agentes de IA, APIs, bots y servicios automatizados acceden a sistemas críticos y obligan a las organizaciones a replantear sus modelos de confianza, privilegios y control.
El rol del CISO: ya no basta con proteger la empresa. Debe gestionar el riesgo y garantizar la continuidad del negocio ante los ciberataques.
El 79% de los ataques de ransomware ya comienza con identidades comprometidas. Descubre por qué los CIO deben priorizar ITDR e identidad sobre el perímetro tradicional.
Aunque las credenciales digitales avanzan, la credencial física sigue siendo un elemento esencial para validar identidades, fortalecer la confianza y complementar los ecosistemas modernos de gestión de identidad.
Los empleados digitales impulsados por IA están redefiniendo la gestión de identidades, APIs y cumplimiento. Akamai y GM Sectec muestran cómo las empresas comienzan a prepararse para esta nueva realidad.
El 69% de las empresas considera invertir en la seguridad de terceros ante el aumento de ataques a la cadena de suministro.